Rapport CTI technique du 19 novembre 2026
Résumé exécutif
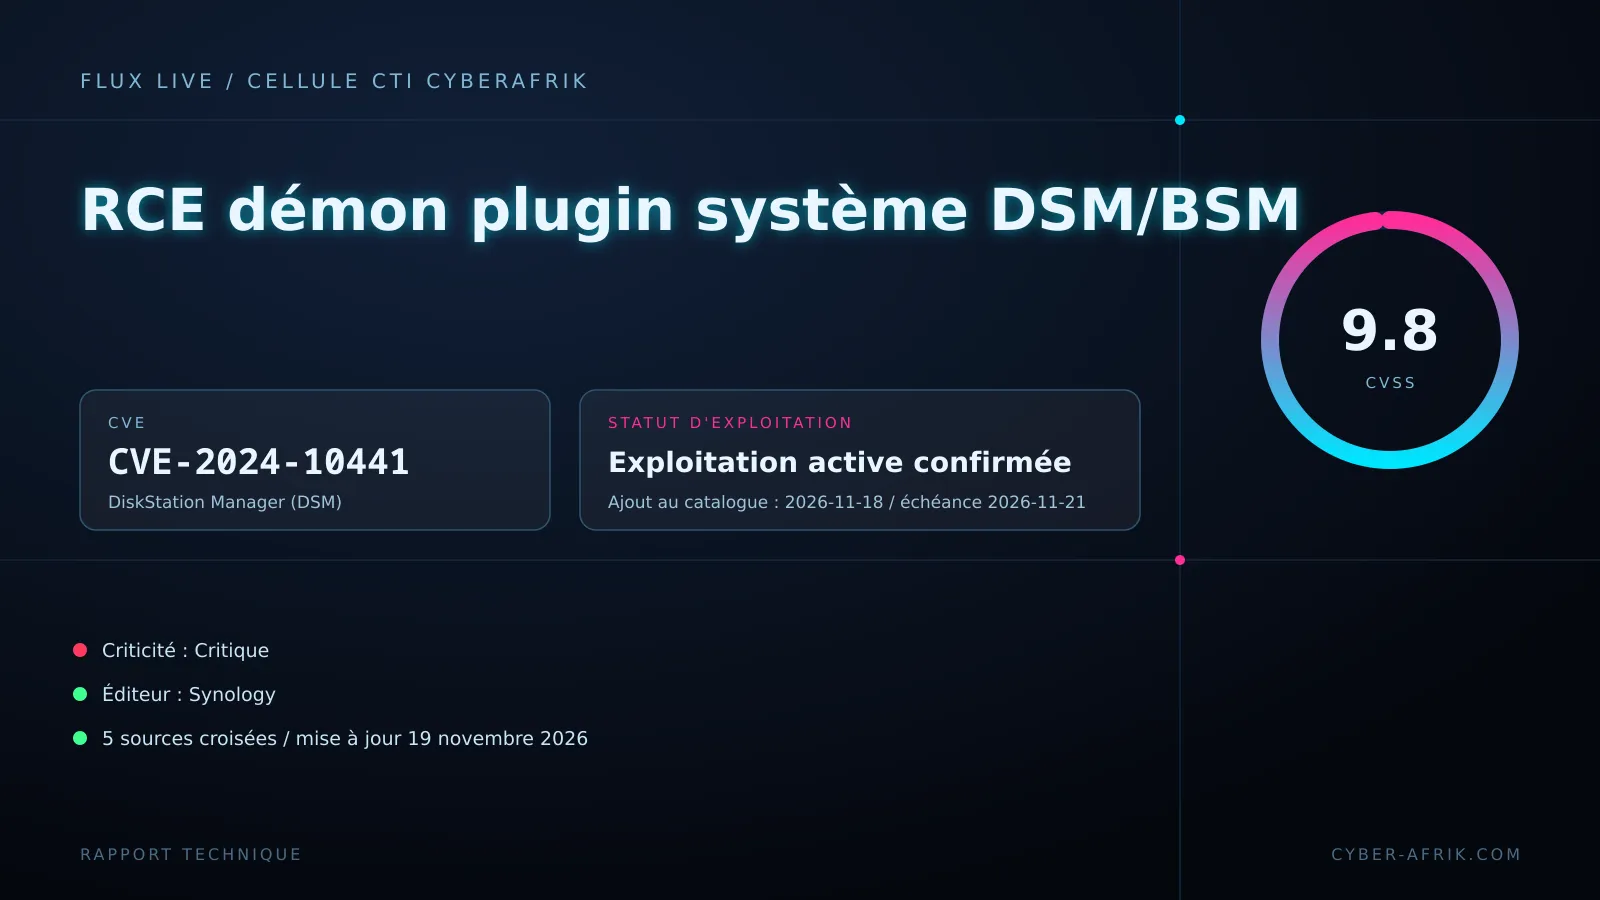
Synology a corrigé en novembre 2024 une vulnérabilité d'encodage ou d'échappement incorrect de sortie (CWE-116) dans le démon de plugin système de DiskStation Manager (DSM) et de BeeStation OS (BSM). La faille, suivie sous CVE-2024-10441, permet à un attaquant distant non authentifié d'exécuter du code arbitraire via des vecteurs non précisés. Le score CVSS est de 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H).
La CISA a ajouté cette faille au catalogue KEV le 18 novembre 2026. Cela confirme une exploitation réelle. L'échéance de remédiation est fixée au 21 novembre 2026. Des articles parus en octobre et novembre 2026 associent des infections de NAS Synology exposés à Internet au rançongiciel C3RB3R. La CISA indique toutefois que l'usage dans des campagnes de rançongiciel reste inconnu. Aucun IOC public n'est documenté.
Chronologie
| Date | Événement |
|---|---|
| 2024-11-05 | Publication initiale des avis Synology_SA_24_20 et Synology_SA_24_23 après Pwn2Own 2024 |
| 2024-11-12 | SA_24_20 : correctif DSM 7.2.1 disponible |
| 2024-11-14 | SA_24_20 : correctif DSMUC 3.1 disponible |
| 2024-11-26 | SA_24_20 : correctif DSM 7.1 disponible |
| 2024-12-05 | SA_24_20 : ajout de DSM 6.2 et correctif disponible |
| 2025-03-19 | Divulgation des détails techniques dans SA_24_20 |
| 2025-03-20 | Mise à jour de la description dans SA_24_20 et SA_24_23 |
| 2026-11-18 | Ajout au catalogue CISA KEV |
| 2026-11-21 | Échéance de remédiation CISA |
Fiche vulnérabilité
CVE-2024-10441 | CVSS 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) | Démon de plugin système de Synology DSM et BeeStation OS
Le démon de plugin système de DSM et de BSM produit une sortie sans encoder ni échapper correctement certains caractères ou séquences, ce qui correspond à CWE-116. Un attaquant distant peut insérer une charge qui sera interprétée par un composant en aval plutôt que traitée comme donnée, et obtenir l'exécution de code arbitraire. Les vecteurs exacts ne sont pas publiés dans les avis fournis. L'avis éditeur décrit le rapport ZDI-CAN-25403, présenté à Pwn2Own 2024, comme la faille d'exécution de code arbitraire. Synology ne fournit pas de correspondance explicite entre les identifiants ZDI et les CVE, mais cette description de sévérité critique correspond à CVE-2024-10441.
Versions affectées et corrigées pour CVE-2024-10441 :
| Produit | Versions affectées | Version corrigée |
|---|---|---|
| BeeStation OS (BSM) | avant 1.1-65374 | 1.1-65374 ou supérieure |
| DSM 7.2 | avant 7.2-64570-4 | 7.2-64570-4 ou supérieure |
| DSM 7.2.1 | avant 7.2.1-69057-6 | 7.2.1-69057-6 ou supérieure |
| DSM 7.2.2 | avant 7.2.2-72806-1 | 7.2.2-72806-1 ou supérieure |
Le tableau agrégé de SA_24_20 classe aussi DSM 7.1 en critique et DSM 6.2 en modéré, mais le détail propre à CVE-2024-10441 ne liste que les branches 7.2, 7.2.1 et 7.2.2. DSM 7.1 et 6.2 apparaissent pour d'autres CVE du même avis.
Conditions d'exploitation : accès réseau, sans authentification ni interaction utilisateur. L'appareil doit exposer le service vulnérable à un réseau joignable par l'attaquant. L'éditeur n'offre aucun contournement (Mitigation: None).
PoC public : aucun PoC public documenté dans les sources fournies. Les avis mentionnent des rapports ZDI issus de Pwn2Own 2024, mais les détails techniques complets ne sont pas publiés.
Exploitation active : la présence au catalogue CISA KEV depuis le 18 novembre 2026 confirme une exploitation en conditions réelles. CISA indique Unknown pour l'usage dans des campagnes de rançongiciel. La couverture presse d'octobre et novembre 2026 évoque une vague de rançongiciel C3RB3R contre des NAS Synology exposés à Internet. Ces titres mesurent la reprise médiatique sans fournir d'IOC.
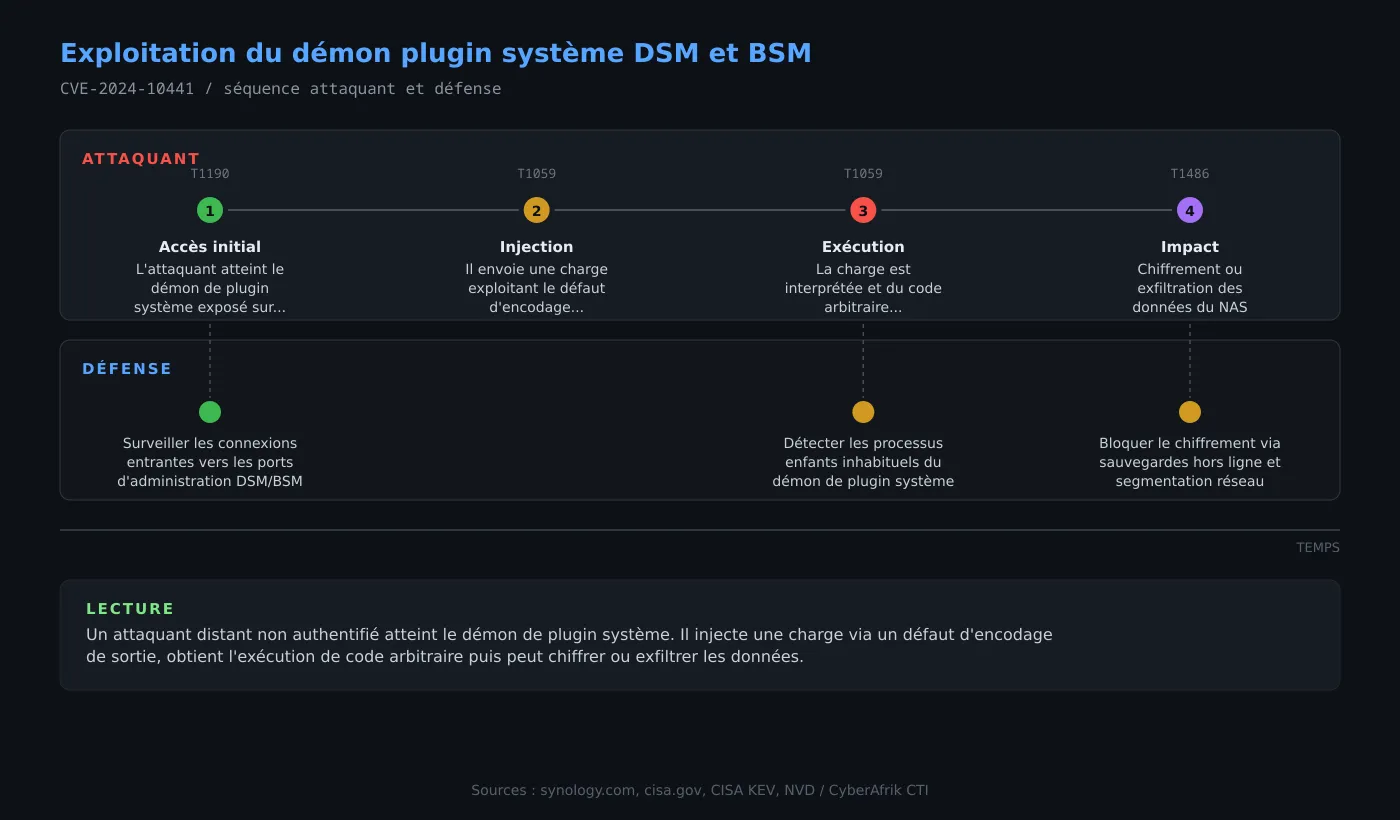
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Atteinte du démon de plugin système
L'attaquant identifie une appliance DSM ou BSM joignable, souvent via une interface d'administration ou un service exposé sur Internet. Le démon de plugin système est accessible à distance sans authentification préalable, ce qui correspond au vecteur AV:N et PR:N du score CVSS.
Étape 2 : Envoi de la charge exploitant le défaut d'encodage
La charge cible la sortie produite par le démon de plugin système. Comme le composant ne neutralise pas certains caractères de contrôle ou séquences d'échappement, l'attaquant peut faire interpréter une partie de la sortie comme du code ou une commande par le composant suivant, au lieu qu'elle soit traitée comme une simple donnée.
Étape 3 : Interprétation et exécution de code arbitraire
La séquence injectée est exécutée avec les privilèges du démon de plugin système. L'attaquant obtient un point d'exécution sur l'appareil, ce qui peut lui permettre de lancer des commandes, de déposer des outils ou de modifier la configuration.
Étape 4 : Post-exploitation et impact
Une fois le code exécuté, l'attaquant peut exfiltrer des données, établir un accès persistant ou lancer un chiffrement. La couverture presse signale des infections par le rançongiciel C3RB3R, mais aucun IOC public ne permet de reconstituer précisément la chaîne de post-exploitation.
Exposition
Les appliances DSM et BeeStation OS sont conçues pour être accessibles sur le réseau, et de nombreuses instances sont exposées à Internet pour l'accès à distance, via redirection de port ou QuickConnect. La couverture presse d'octobre 2026 signale des NAS Synology accessibles depuis Internet ciblés. Le prérequis est la joignabilité réseau du démon de plugin système. Aucune authentification n'est nécessaire, ce qui élargit la surface exposée.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Connexions entrantes inhabituelles vers les ports d'administration ou de service DSM/BSM, notamment depuis des plages IP externes.
- Processus enfants ou fichiers inattendus créés par le démon de plugin système.
- Modifications d'outils système, de tâches planifiées ou de scripts de démarrage.
- Trafic réseau sortant inhabituel depuis le NAS, vers des serveurs de commande et contrôle ou des destinations d'exfiltration.
- Échecs ou anomalies dans les journaux du démon de plugin système.
MITRE ATT&CK
Cartographie analytique, aucune correspondance officielle n'est fournie par les sources.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Le démon de plugin système est atteint à distance sans authentification. |
| Execution | Command and Scripting Interpreter | T1059 | La charge injectée est interprétée et exécutée sur l'appareil. |
| Impact | Data Encrypted for Impact | T1486 | Si la chaîne aboutit à un chiffrement, comme le suggère la couverture presse. |
Remédiation : checklist opérationnelle
- Appliquer les versions corrigées : DSM 7.2.2-72806-1 ou supérieure, 7.2.1-69057-6 ou supérieure, 7.2-64570-4 ou supérieure. BeeStation OS 1.1-65374 ou supérieure. Respecter l'échéance CISA du 21 novembre 2026.
- Vérifier la version exacte installée sur chaque appareil et confirmer que le correctif couvre bien la branche concernée.
- Réduire l'exposition : retirer les interfaces d'administration de l'accès Internet direct, utiliser un VPN ou des listes de contrôle d'accès.
- Effectuer le triage forensique prévu par BOD 26-04 sur les appareils potentiellement compromis.
- Surveiller les journaux et les processus du démon de plugin système pour détecter une exploitation antérieure.
- Maintenir des sauvegardes hors ligne et tester la restauration avant tout incident.