Rapport CTI technique du 22 novembre 2026
Résumé exécutif
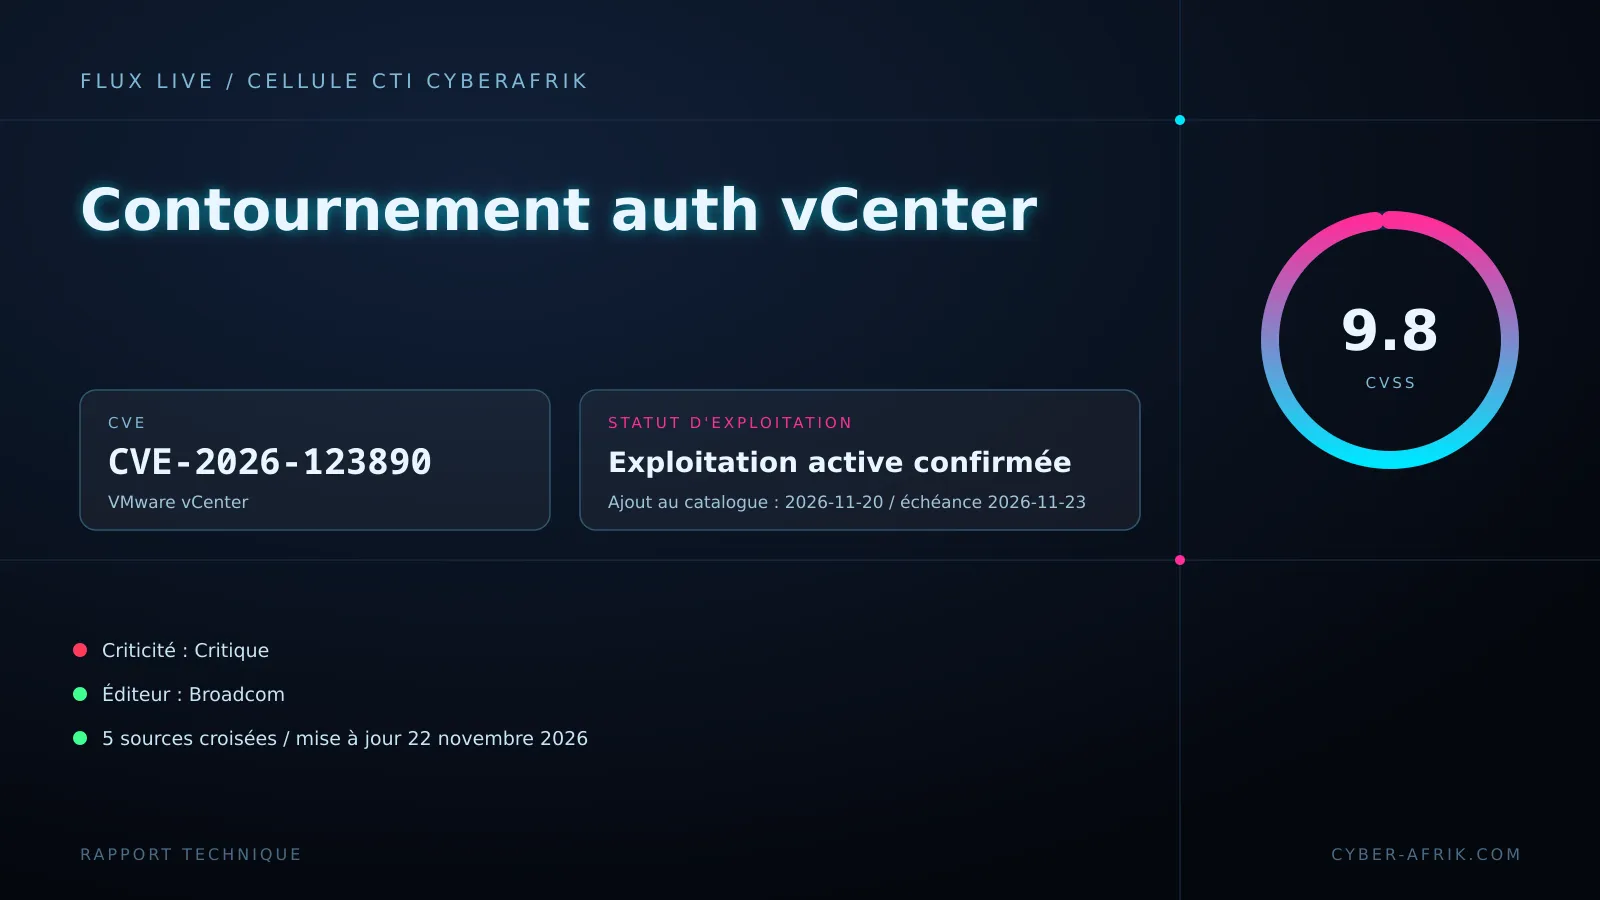
CVE-2026-123890 est une vulnérabilité critique de contournement d'authentification dans VMware Directory Service, composant de VMware vCenter. Un attaquant non authentifié disposant d'un accès réseau à vCenter peut exploiter une divulgation de clé de session SRP-6a sur DCE/RPC pour obtenir une session authentifiée administrator@vsphere.local. Une fois cette session établie, l'interface RPC vmdirdbcp du service d'annuaire vmdird permet d'exécuter des commandes arbitraires et d'exfiltrer la base data.mdb. Broadcom a publié les correctifs le 19 novembre 2026 dans l'avis VMSA-2026-0009. CISA a ajouté la faille au catalogue KEV le 20 novembre 2026 avec une échéance de remédiation au 23 novembre 2026.
Google Threat Intelligence Group et Mandiant décrivent une exploitation active dès début septembre 2026 par ARMORY CASTLE, acteur suspecté lié à la Chine et anciennement suivi comme UNC5221. L'outil BONESAW, écrit en Golang, exploite la vulnérabilité pour exfiltrer la base LMDB, détourner le Security Token Service SAML et créer un compte SSO administrateur. Broadcom indique qu'aucun contournement n'existe et que la vulnérabilité a été signalée par Mandiant.
Chronologie
| Date | Événement |
|---|---|
| Début septembre 2026 | Exploitation de CVE-2026-123890 par ARMORY CASTLE avec BONESAW, selon les preuves forensiques de Mandiant. |
| 19 novembre 2026 | Publication initiale de l'avis Broadcom VMSA-2026-0009.1 et divulgation de la vulnérabilité. |
| 20 novembre 2026 | Mise à jour de l'avis Broadcom et ajout de la CVE au catalogue KEV de la CISA. |
| 23 novembre 2026 | Échéance de remédiation fixée par la CISA au titre de BOD 26-04. |
Fiche vulnérabilité
CVE-2026-123890 | CVSS 9.8 (Critique), vecteur non publié dans les sources fournies | VMware vCenter, VMware Directory Service (vmdird)
Mécanisme exact. La faille relève de CWE-288, contournement d'authentification par un chemin ou canal alternatif. Il s'agit d'une divulgation non authentifiée de clé de session Secure Remote Password SRP-6a sur Distributed Computing Environment/Remote Procedure Calls. L'attaquant exploite cette divulgation pour contourner l'authentification et créer une session authentifiée sous l'identité administrator@vsphere.local. La session administrative ouvre ensuite l'interface RPC vmdirdbcp du service d'annuaire vmdird, qui autorise l'exécution de commandes arbitraires et la lecture de fichiers, notamment la base data.mdb au format Lightning Memory-Mapped Database. Le port 2012, interface de contrôle RPC du vCenter Single Sign-On, est utilisé par BONESAW pour l'exploitation à distance.
Versions affectées et corrigées. La matrice Broadcom et la description NVD donnent les correspondances suivantes.
| Produit / composant | Version affectée | Version corrigée |
|---|---|---|
| VMware Cloud Foundation, VMware vSphere Foundation / vCenter | 9.1.x | 9.1.1.0200 |
| VMware Cloud Foundation, VMware vSphere Foundation / vCenter | 9.0.x | 9.0.2.0200 |
| VMware vCenter | 8.0 | 8.0 U3m |
| VMware vCenter | 7.0 | Contacter le support Broadcom dans le cadre d'un contrat de support étendu |
| VMware Cloud Foundation / vCenter | 5.x | 5.2.5 |
| VMware Telco Cloud Platform / vCenter | 3.0, 4.x, 5.0.x, 5.1.x, 5.2 | KB463116 |
| VMware Telco Cloud Infrastructure / vCenter | 3.0 | KB463116 |
La description NVD n'énumère pas la branche 7.0, alors que la matrice Broadcom la liste comme affectée. Cette divergence doit être prise en compte lors de l'inventaire.
Conditions d'exploitation. Accès réseau au serveur vCenter, en particulier au port 2012. Aucune authentification préalable requise. Aucune interaction utilisateur requise. L'exploitation est possible depuis un segment interne compromis ou depuis une interface de gestion exposée.
PoC public. Aucun PoC public documenté à ce jour dans les sources fournies. L'outil BONESAW, décrit par Google Threat Intelligence Group et Mandiant comme un utilitaire Golang d'exploitation à distance, n'est pas annoncé comme diffusé publiquement.
Exploitation active. Oui. Mandiant et Google Threat Intelligence Group attribuent à ARMORY CASTLE une exploitation début septembre 2026, avant la publication du correctif. La CISA indique que l'usage par rançongiciel est inconnu.
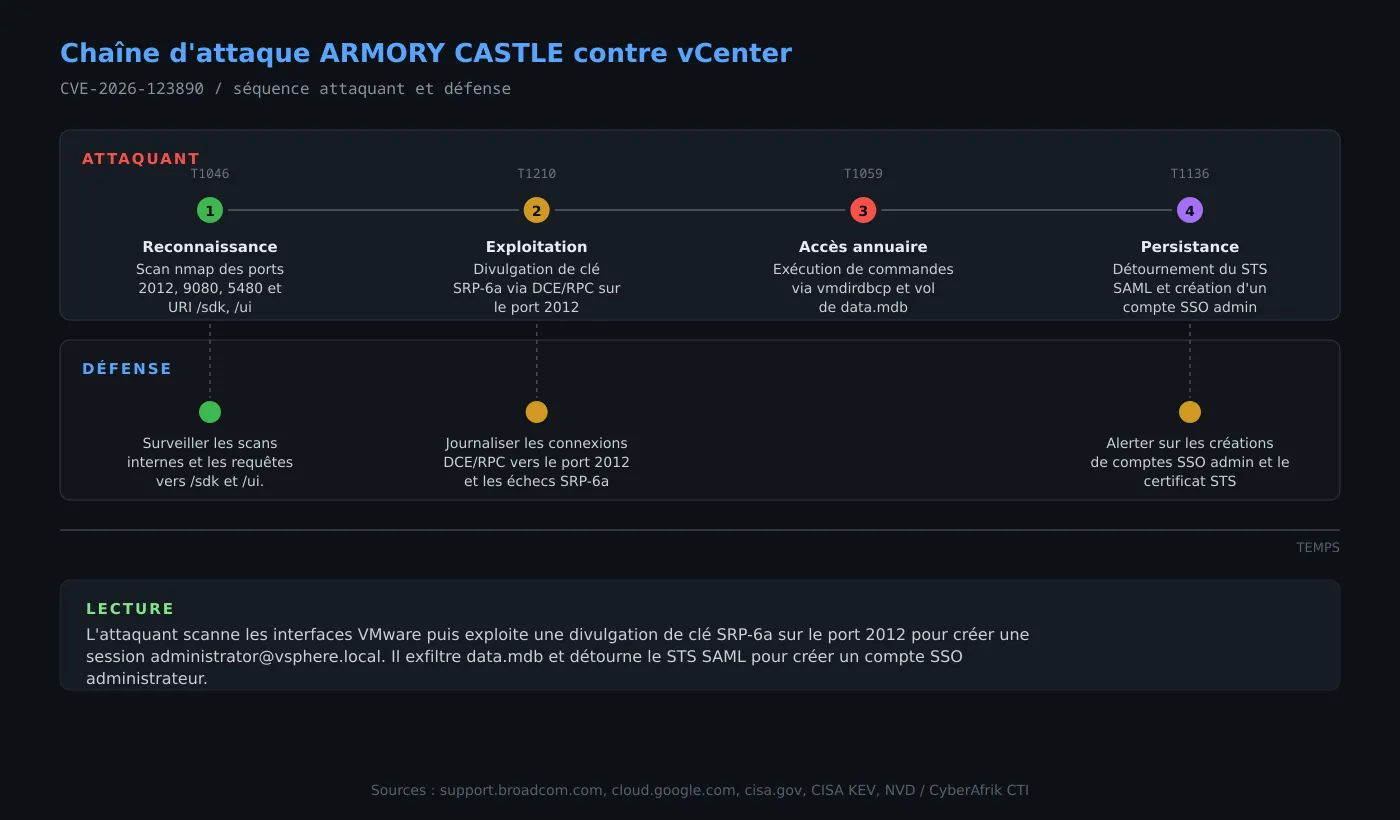
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Reconnaissance des interfaces VMware
Après avoir compromis un appareil Remote Support et élevé ses privilèges à root sur un appliance Linux interne, ARMORY CASTLE a mené une reconnaissance ciblée des systèmes VMware. Les commandes nmap observées ciblent les ports 2012, 9080, 5480, 443, 389, 445, 3389, 22 et 21. Le groupe a également consulté les URI /sdk et /ui, caractéristiques des interfaces vCenter. Cette phase permet d'identifier les serveurs vCenter et le service SSO joignables.
Étape 2 : Contournement d'authentification SRP-6a sur DCE/RPC
Sur un vCenter joignable, BONESAW exploite la divulgation de clé de session SRP-6a via DCE/RPC sur le port 2012. L'exploitation aboutit à une session authentifiée administrator@vsphere.local sans présentation de mot de passe valide. Le composant visé est VMware Directory Service, en particulier son interface RPC. L'attaquant obtient un niveau d'accès équivalent à un administrateur de domaine vSphere.
Étape 3 : Exécution de commandes et exfiltration de data.mdb
La session administrative permet d'appeler l'interface vmdirdbcp du service d'annuaire vmdird. L'attaquant exécute des commandes arbitraires sur le serveur vCenter et récupère la base data.mdb, au format LMDB. Cette base contient les données d'identité et de fédération de l'environnement vSphere, ce qui facilite les opérations suivantes de persistance et de déplacement latéral.
Étape 4 : Détournement du STS SAML et persistance SSO
BONESAW détourne le Security Token Service SAML du vCenter et crée un compte administrateur Single Sign-On. Cette persistance permet de conserver un accès privilégié indépendant des sessions initiales. Les traces pertinentes incluent la création de comptes SSO, la modification du certificat de signature SAML et les événements d'authentification fédérée inhabituels.
Exposition
Les produits concernés sont VMware vCenter Server, VMware Cloud Foundation, VMware vSphere Foundation, VMware Telco Cloud Platform et VMware Telco Cloud Infrastructure. La condition d'exploitation est un accès réseau à vCenter, sans authentification préalable. Les organisations dont les interfaces de gestion vCenter sont joignables depuis un segment compromis ou depuis Internet sont directement exposées. CISA demande explicitement d'évaluer l'exposition Internet de chaque actif et de respecter BOD 26-04. Les déploiements en version 7.0 sans contrat de support étendu n'ont pas de version corrigée listée dans l'avis Broadcom.
Indicateurs de compromission
Aucun IOC public documenté à ce jour (hash, adresse IP, domaine) dans les extraits fournis.
Pistes de détection.
- Journaliser les connexions DCE/RPC vers le port 2012 et les sessions administrator@vsphere.local non planifiées.
- Surveiller la création de comptes SSO administrateurs et les modifications du certificat ou de la configuration du STS SAML.
- Contrôler les accès au fichier data.mdb et les appels anormaux à l'interface vmdirdbcp.
- Détecter les scans internes vers les ports 2012, 9080, 5480 et les requêtes /sdk et /ui.
- Rechercher les exécutions de BONESAW sur les systèmes Linux internes ayant accès au plan de gestion VMware.
MITRE ATT&CK
Lecture analytique, aucune cartographie officielle fournie par les sources.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploitation of Remote Services | T1210 | Exploitation de DCE/RPC sur le port 2012 pour contourner l'authentification. |
| Execution | Command and Scripting Interpreter | T1059 | Exécution de commandes arbitraires via l'interface vmdirdbcp. |
| Discovery | Network Service Discovery | T1046 | Scans nmap ciblant les ports VMware et consultation des URI /sdk et /ui. |
| Credential Access | Forge Web Credentials: SAML Tokens | T1606.002 | Détournement du STS SAML pour créer une identité SSO légitime. |
| Persistence | Create Account | T1136 | Création d'un compte administrateur SSO pour maintenir l'accès. |
| Exfiltration | Exfiltration Over Alternative Protocol | T1048 | Récupération de la base data.mdb via l'interface RPC du service d'annuaire. |
Remédiation : checklist opérationnelle
- Appliquer les correctifs Broadcom : 9.1.1.0200, 9.0.2.0200, 8.0 U3m, 5.2.5 et KB463116 pour les produits Telco. Pour vCenter 7.0, contacter le support Broadcom dans le cadre d'un contrat de support étendu.
- Restreindre l'accès réseau aux interfaces de gestion vCenter, en particulier le port 2012, aux seuls hôtes d'administration. Broadcom ne fournit aucun contournement.
- Auditer les comptes SSO et le STS SAML : révoquer tout compte administrateur inconnu et contrôler les certificats de signature SAML.
- Appliquer les exigences de tri forensique CISA BOD 26-04 et respecter l'échéance du 23 novembre 2026. L'exploitation ayant débuté avant le correctif, rechercher les signes de compromission antérieure.
- Mettre en place la détection des connexions au port 2012, des créations de comptes SSO et des accès à data.mdb.
- Si aucun correctif n'est disponible, suivre les recommandations BOD 26-04 pour les services cloud ou interrompre l'usage du produit.