Rapport CTI technique du 18 novembre 2026
Résumé exécutif
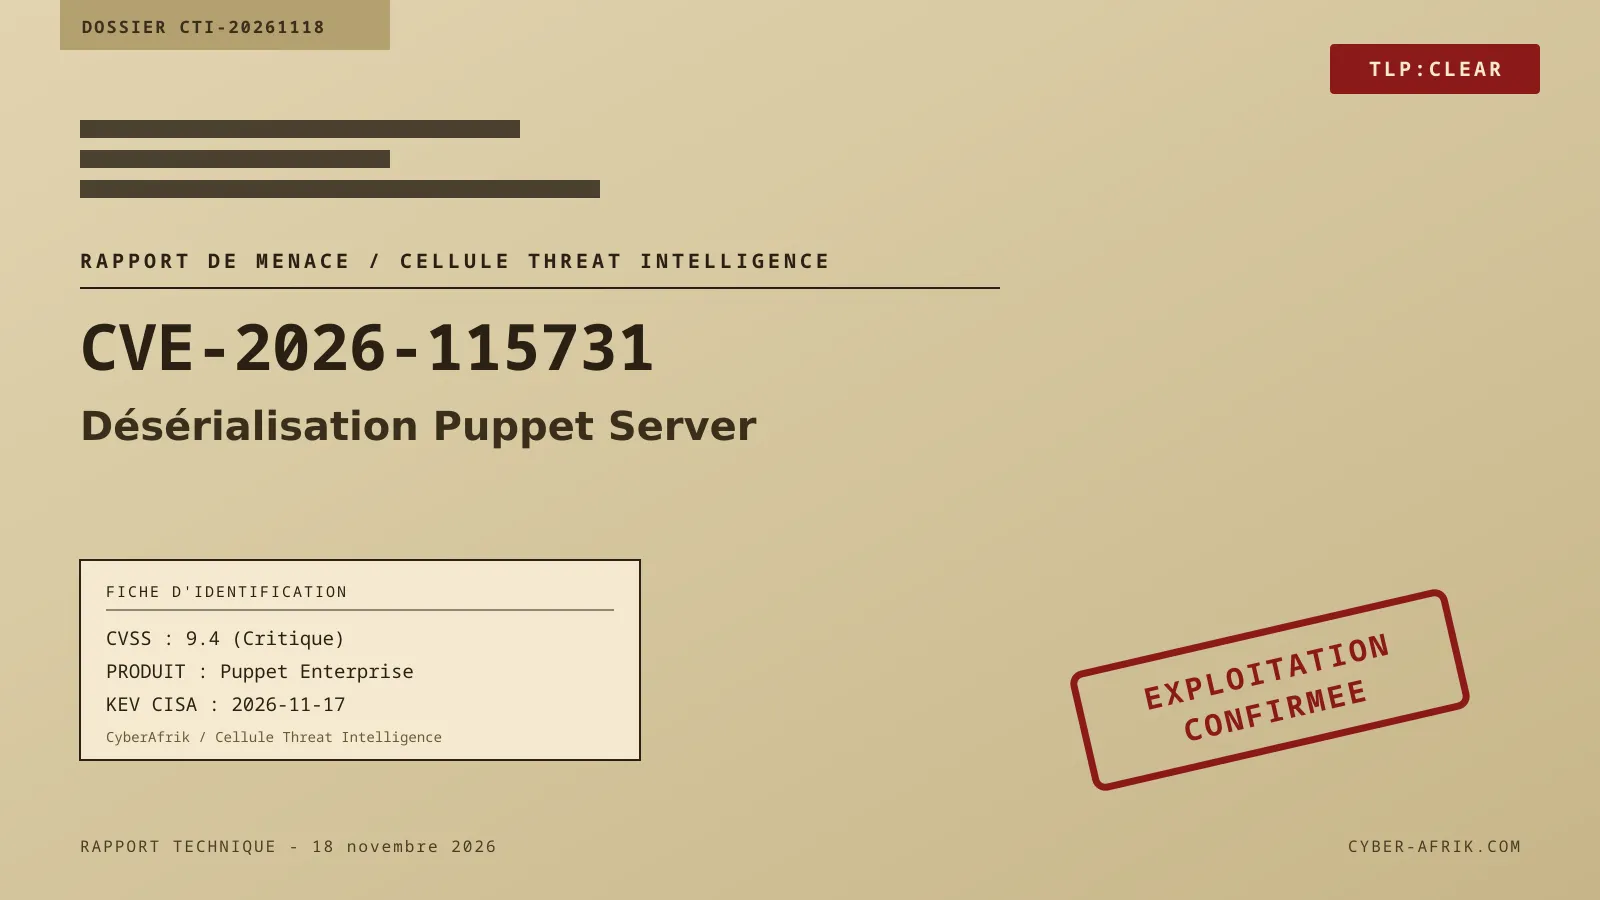
CVE-2026-115731 est une vulnérabilité de désérialisation de données non fiables dans le code de traitement des rapports de Puppet Server. Ce composant central de Puppet Enterprise est édité par Perforce. Un client titulaire d'un certificat d'agent signé par l'autorité de certification peut exécuter du code arbitraire sur le serveur avec les privilèges de l'utilisateur du service. Il lui suffit de soumettre un rapport contenant un type rich-data malveillant via une requête PUT. Si l'autorité de certification signe automatiquement les demandes sans vérification forte, un attaquant réseau non authentifié peut obtenir un certificat valide puis exploiter la vulnérabilité. Le score CVSS est de 9.4, soit une criticité critique.
Le catalogue Known Exploited Vulnerabilities de CISA a ajouté cette CVE le 17 novembre 2026, signalant une exploitation observée. L'échéance de remédiation fixée par la directive BOD 26-04 est le 1er décembre 2026. L'usage dans des campagnes de rançongiciel reste inconnu selon CISA. Les sources exploitées ne fournissent ni PoC public, ni IOC, ni numéros de version corrigée précis.
Chronologie
| Date | Événement |
|---|---|
| 2026-11-17 | Ajout au catalogue CISA KEV, attestant d'une exploitation observée dans la nature. |
| 2026-11-18 | Reprise médiatique par shattered.io et rédaction du présent rapport. |
| 2026-12-01 | Échéance de remédiation fixée par CISA dans le cadre de la directive BOD 26-04. |
| Non publiée | Date de publication de l'avis éditeur Perforce et de la fiche NVD, absente des sources exploitées. |
Fiche vulnérabilité
CVE-2026-115731 | CVSS 9.4 (vecteur non fourni dans les sources) | Puppet Enterprise / Puppet Server, code de traitement des rapports
La faille se situe dans le code de traitement des rapports de Puppet Server. Le serveur accepte des rapports d'agents envoyés par requête PUT et désérialise les types rich-data qu'ils contiennent. Un type rich-data est une structure de données Puppet sérialisée dont la reconstruction repose sur la désérialisation de données contrôlées par l'expéditeur. En plaçant une charge rich-data malveillante dans un rapport, un client titulaire d'un certificat d'agent signé par l'AC déclenche l'exécution de code arbitraire pendant la désérialisation. Le code s'exécute avec les privilèges de l'utilisateur du service Puppet Server. Ce compte dispose généralement de droits élevés sur le nœud maître.
La vulnérabilité est associée à la CWE-94. Le catalogue KEV liste en complément la CWE-502, cohérente avec la désérialisation de données non fiables.
Les plages de versions affectées et les numéros de version corrigés ne sont pas énumérés dans les extraits de sources fournis. Pour ces éléments, l'avis Perforce référencé par CISA fait référence.
L'exploitation suppose un accès réseau à l'endpoint de traitement des rapports du Puppet Server et la possession d'un certificat d'agent valide signé par l'AC. Un agent compromis ou un certificat volé fournit directement ce prérequis. Si l'AC est configurée en autosign sans vérification forte, un attaquant réseau non authentifié peut obtenir un certificat valide. La faille devient alors exploitable sans authentification préalable. Aucune interaction utilisateur n'est requise.
Aucun PoC public n'est documenté dans les sources exploitées. L'ajout au KEV indique une exploitation active dans la nature, sans que CISA ne nomme d'acteur ni de campagne. CISA précise que le tri forensique requis par BOD 26-04 est non et que l'usage par des rançongiciels est inconnu.
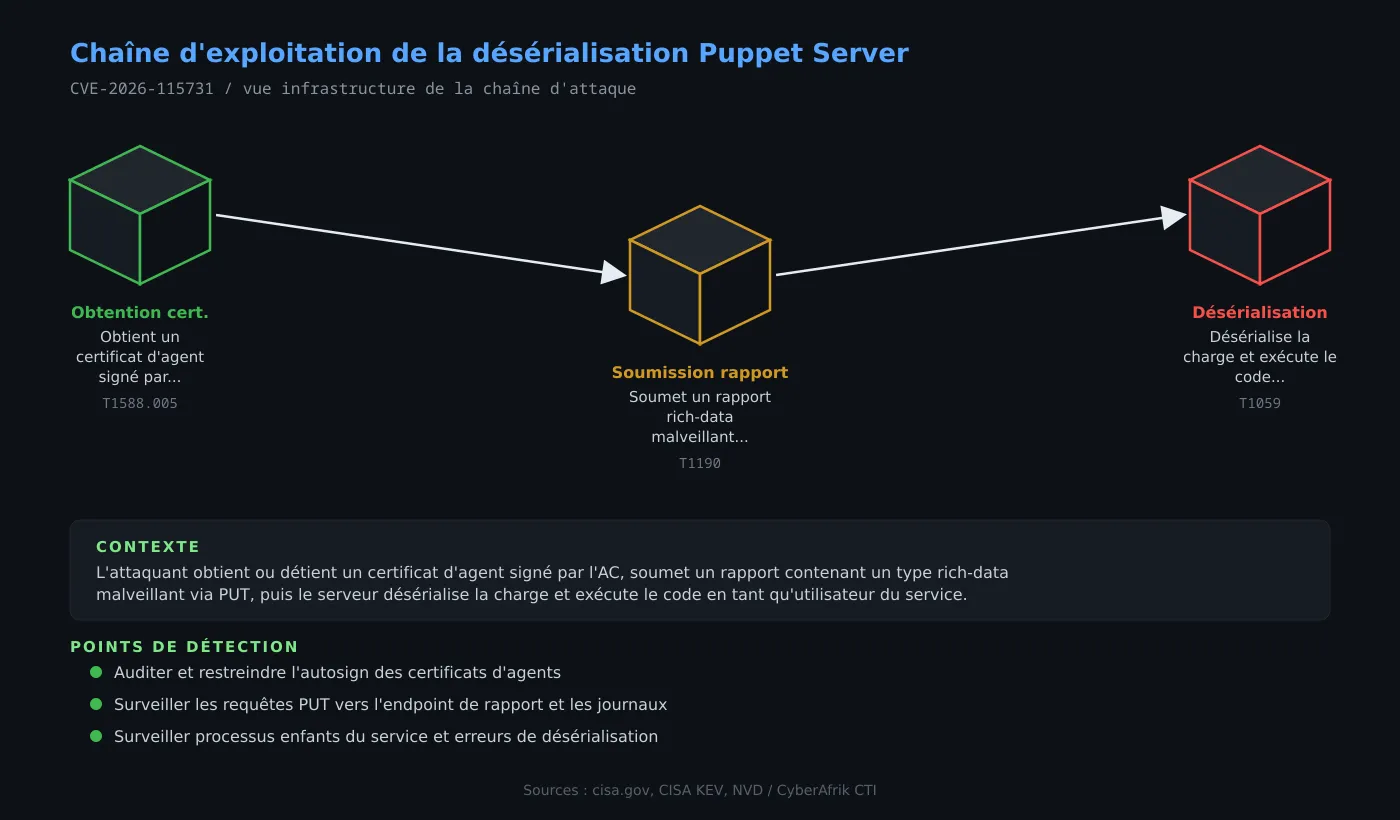
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Obtention d'un certificat d'agent valide
Le point d'entrée est un certificat d'agent signé par l'AC du déploiement Puppet. Un attaquant qui détient déjà un certificat volé ou provenant d'un agent compromis peut passer à l'étape suivante. Si l'AC pratique l'autosignature sans vérification forte, l'attaquant soumet une demande de signature depuis le réseau et reçoit un certificat valide. Le prérequis d'authentification disparaît : l'exploitation devient possible sans authentification préalable.
Étape 2 : Construction d'un rapport rich-data malveillant
L'attaquant construit un rapport d'agent conforme au format attendu par Puppet Server. Il y insère un type rich-data conçu pour être interprété de manière dangereuse lors de la désérialisation. Le type rich-data est un mécanisme de représentation de données complexes de Puppet. La charge exploite la logique de reconstruction des objets afin d'obtenir l'exécution de code plutôt qu'une simple lecture de données.
Étape 3 : Soumission du rapport via PUT
Le rapport est envoyé à l'endpoint de traitement des rapports du Puppet Server par une requête PUT. Le serveur accepte la soumission parce que le certificat d'agent présenté est valide. Aucune élévation de privilèges supplémentaire n'est nécessaire pour atteindre le code vulnérable. Le chemin de traitement est atteint dès la réception du rapport.
Étape 4 : Désérialisation et exécution de code
Lors du traitement, Puppet Server désérialise le contenu rich-data du rapport. La charge malveillante s'exécute dans le processus du serveur avec les privilèges de l'utilisateur du service. L'attaquant obtient l'exécution de commandes arbitraires sur le nœud maître. Cette compromission peut s'étendre à toute l'infrastructure gérée par Puppet.
Exposition
La vulnérabilité touche les déploiements Puppet Enterprise dont le Puppet Server est joignable par le réseau pour la soumission de rapports. Le risque est aggravé lorsque l'AC est configurée en autosign sans vérification forte. L'exploitation devient alors possible sans authentification préalable. CISA demande explicitement d'évaluer l'exposition Internet de chaque actif concerné dans le cadre de BOD 26-04. Les environnements hébergés ou cloud utilisant Puppet Enterprise doivent suivre les recommandations applicables de la directive.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaux d'accès du Puppet Server : requêtes PUT inhabituelles vers l'endpoint de traitement des rapports, en provenance d'hôtes ou de certificats inattendus.
- Journaux de l'AC : nouvelles signatures de certificats d'agents non planifiées, notamment en mode autosign.
- Télémétrie des processus : processus enfants inattendus lancés par l'utilisateur du service Puppet Server après soumission de rapports.
- Journaux applicatifs : erreurs de désérialisation ou exceptions liées aux types rich-data.
- Surveillance réseau : connexions entrantes vers le port du maître Puppet depuis des segments non autorisés.
MITRE ATT&CK
Cartographie analytique, aucune cartographie officielle n'est fournie dans les sources.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Resource Development | Obtain Capabilities: Certificates | T1588.005 | L'attaquant obtient un certificat d'agent signé par l'AC, par vol ou par abus de l'autosign. |
| Initial Access | Exploit Public-Facing Application | T1190 | La soumission d'un rapport malveillant à l'endpoint exposé permet l'accès initial au serveur. |
| Execution | Command and Scripting Interpreter | T1059 | La désérialisation déclenche l'exécution de code arbitraire dans le processus du service. |
Remédiation : checklist opérationnelle
- Appliquer les mesures correctives indiquées par l'avis Perforce. Les numéros de version corrigée doivent être lus dans l'avis, car ils sont absents des sources exploitées.
- Désactiver l'autosign ou imposer une vérification forte des demandes de certificats d'agents pour supprimer le vecteur non authentifié.
- Restreindre l'accès réseau à l'endpoint de traitement des rapports du Puppet Server aux seuls agents et segments légitimes.
- Auditer et révoquer les certificats d'agents inattendus ou suspects.
- Déployer la détection des requêtes PUT anormales et des processus enfants du service.
- Respecter l'échéance CISA du 1er décembre 2026 pour les entités soumises à BOD 26-04 et évaluer l'exposition Internet de chaque actif.
- Si aucun correctif ou contournement n'est applicable, envisager l'arrêt de l'utilisation du produit conformément à la directive BOD 26-04.