Rapport CTI technique du 16 novembre 2026
Résumé exécutif
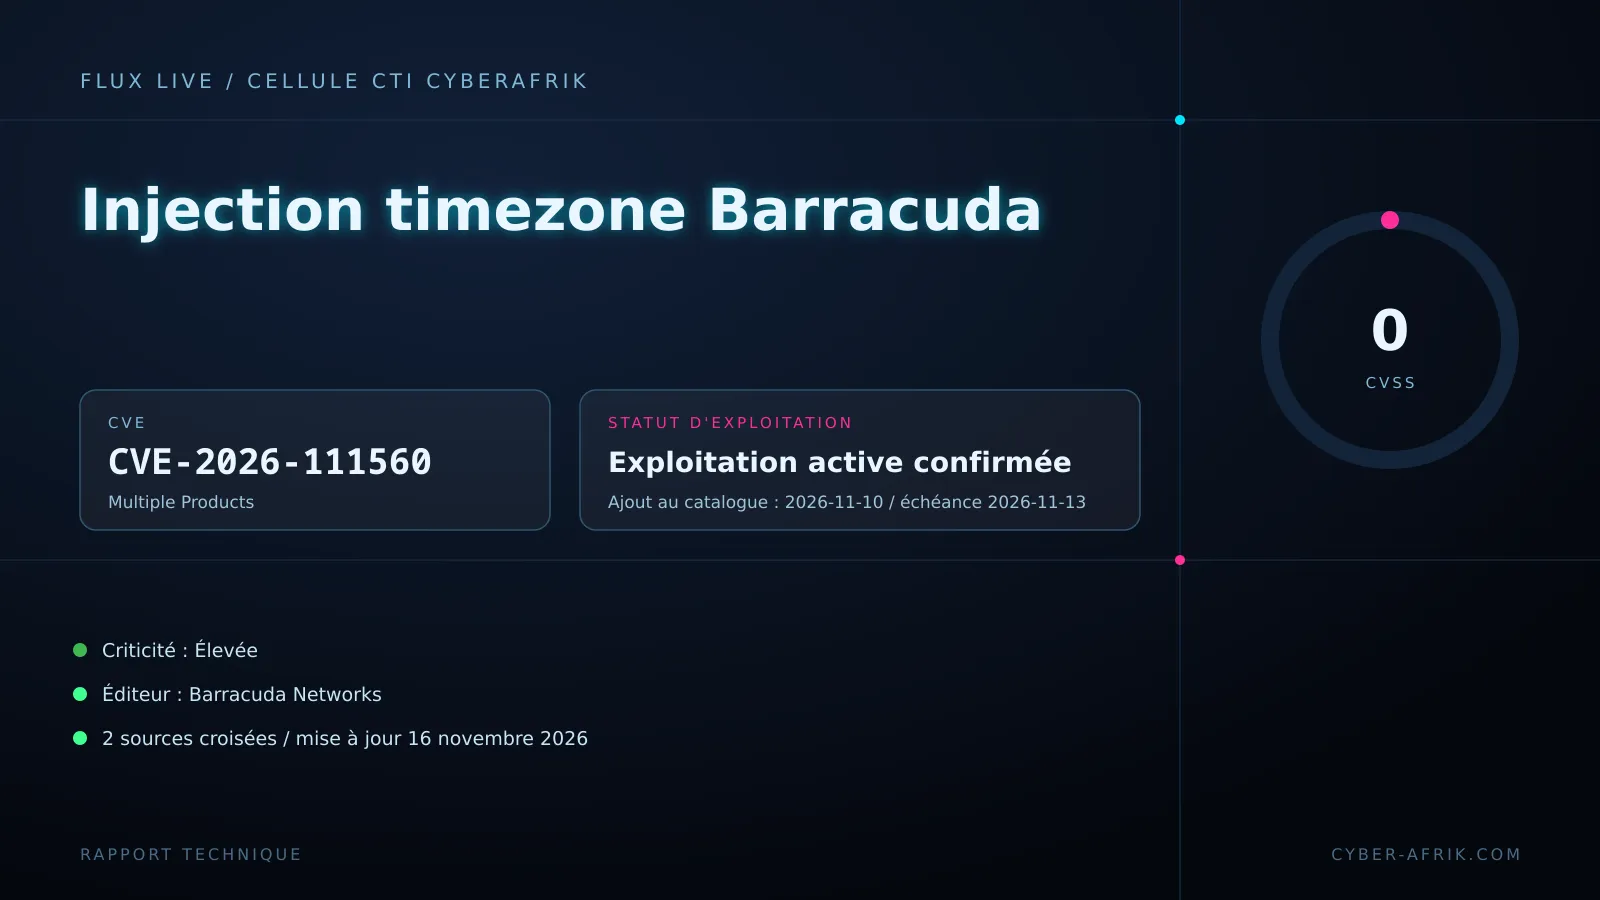
La CVE-2026-111560 désigne une injection de commandes OS dans plusieurs produits Barracuda Networks : Email Security Gateway (ESG), Load Balancer, Application Delivery Controller (ADC), Message Archiver (BMA), WAF Control Center (WCC), Web Application Firewall (WAF) et Web Security Gateway (WSG). Un administrateur authentifié peut soumettre une valeur de fuseau horaire contrefaite qui est ensuite traitée et exécutée avec les privilèges root. La CISA a ajouté cette vulnérabilité à son catalogue KEV le 10 novembre 2026, avec une échéance de remédiation fixée au 13 novembre 2026.
La vulnérabilité peut être chaînée avec CVE-2026-116606, et la couverture presse du 3 au 10 novembre 2026 évoque un contournement d'autorisation, un accès root et une exploitation active. Les versions affectées et corrigées ne sont pas documentées dans les données structurées ni dans les extraits fournis. Aucun IOC public n'est disponible à ce jour. Le score CVSS et la CWE ne sont pas renseignés dans les données exploitables.
Chronologie
| Date | Événement |
|---|---|
| 03/11/2026 | The Hacker News et BleepingComputer titrent sur des failles Barracuda pouvant être chaînées pour un accès root. |
| 04/11/2026 | Security Affairs titre sur deux failles ESG combinables pour un accès root complet et des correctifs publiés. |
| 05/11/2026 | watchTowr Labs titre une analyse sur un RCE root pré-authentification impliquant CVE-2026-116606 et CVE-2026-111560. |
| 10/11/2026 | Ajout de CVE-2026-111560 au catalogue CISA KEV. BleepingComputer titre une exploitation active des failles ESG Barracuda. |
| 13/11/2026 | Échéance de remédiation CISA. |
Fiche vulnérabilité
CVE-2026-111560 | CVSS non publié dans les données fournies | Barracuda Networks Multiple Products
Le mécanisme documenté par la CISA est une injection de commandes OS. Un administrateur authentifié peut injecter des commandes système qui s'exécutent avec les privilèges root lorsque la valeur de fuseau horaire contrefaite est traitée ultérieurement. La surface couvre ESG, Load Balancer, ADC, BMA, WCC, WAF et WSG.
Versions affectées et corrigées : non fournies dans les données structurées ni dans les extraits de sources exploitables. La couverture presse mentionne des correctifs publiés, mais aucune version exacte n'est documentée. Les équipes doivent se référer à l'avis Barracuda Networks pour les versions à appliquer. Aucun tableau de versions ne peut être établi à partir des données disponibles.
Conditions d'exploitation : accès authentifié avec privilèges administrateur, capacité à soumettre une valeur de fuseau horaire, puis traitement de cette valeur par le produit. Aucune interaction utilisateur supplémentaire n'est décrite. Le chaînage avec CVE-2026-116606 est mentionné par la CISA et par la presse comme pouvant contourner l'autorisation, mais les détails du contournement ne figurent pas dans les extraits exploitables.
La description CISA exige un administrateur authentifié, alors que les titres de presse évoquent un accès root pré-authentification. Cette différence tient au chaînage avec CVE-2026-116606, mentionné par la CISA. Les détails du contournement ne sont pas fournis dans les extraits exploitables.
Aucun code d'exploitation public n'est documenté dans les données fournies. watchTowr Labs publie un titre d'analyse, sans contenu exploitable dans les extraits fournis.
Exploitation active : l'ajout au catalogue KEV le 10 novembre 2026 signale une exploitation active selon la CISA. Le même jour, BleepingComputer titre une exploitation active des failles ESG Barracuda. Le contexte précis des campagnes, les acteurs et les charges utiles ne sont pas documentés.
Diagramme de la chaîne d'attaque
Analyse technique
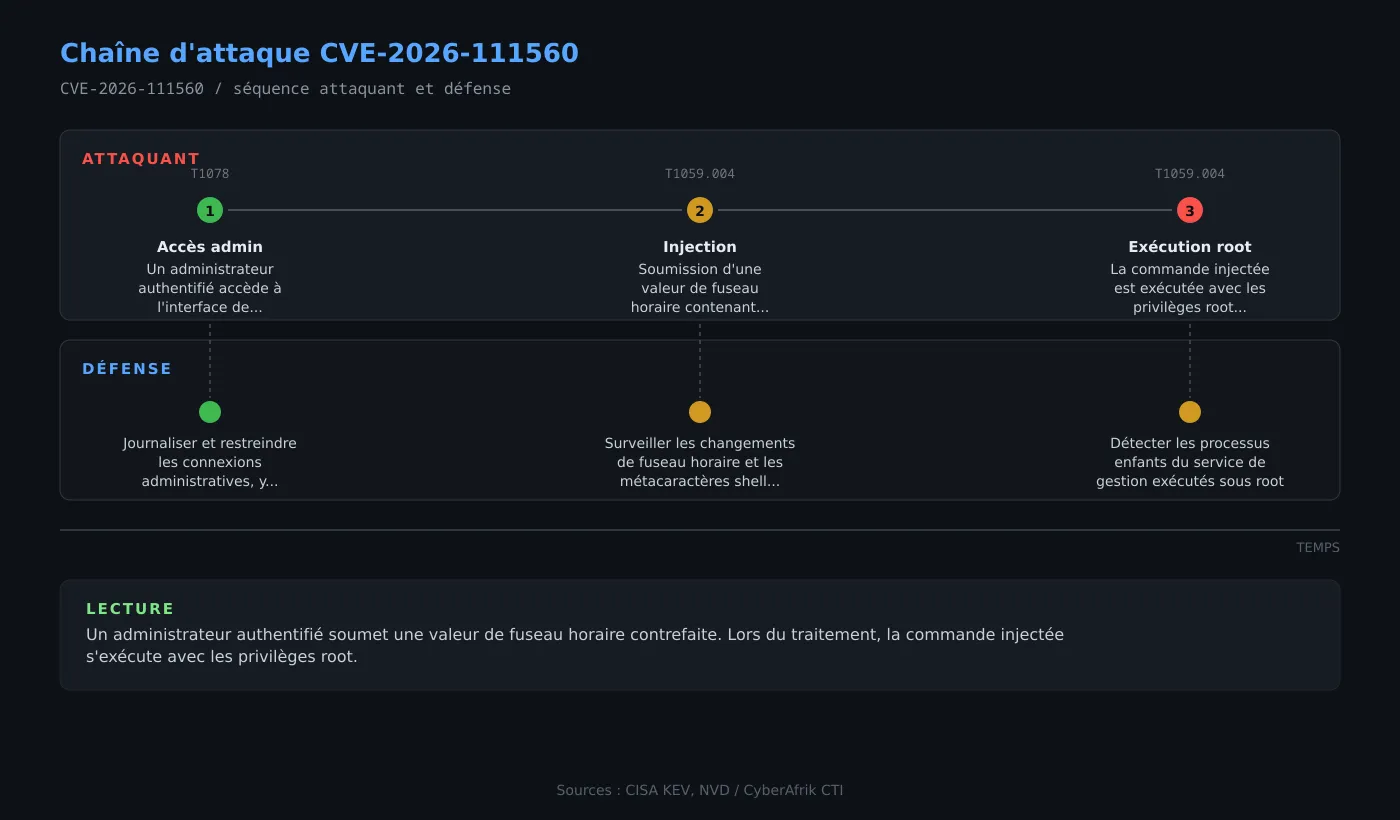
Étape 1 : Accès à l'interface d'administration
L'exploitation directe exige un compte administrateur authentifié sur le produit Barracuda concerné. Ce compte donne accès aux paramètres de configuration, dont le fuseau horaire. Les journaux d'authentification et de session de l'interface de gestion constituent les premières traces exploitables pour reconstituer l'action.
Étape 2 : Soumission d'une valeur de fuseau horaire contrefaite
L'administrateur malveillant soumet une valeur de fuseau horaire contenant des métacaractères ou une commande système. Le paramètre n'est pas neutralisé avant son traitement ultérieur. Ce défaut de validation ou d'échappement crée l'injection de commandes OS, sans nécessiter d'interaction utilisateur supplémentaire.
Étape 3 : Exécution de la commande avec les privilèges root
Lorsque le produit traite la valeur de fuseau horaire, la commande injectée est interprétée par le shell sous-jacent et s'exécute avec les privilèges root. L'attaquant peut alors modifier le système, installer un accès persistant ou pivoter. Les processus enfants du service de gestion et les journaux système sont les principales traces de cette phase.
Étape 4 : Chaînage avec CVE-2026-116606
La CISA indique que cette vulnérabilité peut être chaînée avec CVE-2026-116606. La couverture presse évoque un contournement d'autorisation et un RCE root pré-authentification. Les extraits exploitables ne documentent pas le mécanisme exact de ce contournement. L'hypothèse opérationnelle est que CVE-2026-116606 lève la condition d'authentification préalable de CVE-2026-111560, ce qui transformerait l'exploitation en compromission distante non authentifiée.
Exposition
Les produits concernés sont des équipements ou services de sécurité réseau Barracuda : ESG, Load Balancer, ADC, BMA, WCC, WAF et WSG. L'exploitation directe requiert un accès administrateur authentifié, ce qui réduit l'exposition aux attaquants sans accès, mais si le chaînage avec CVE-2026-116606 est exploité, la condition d'authentification peut être contournée et l'exposition augmente, notamment pour les interfaces de gestion accessibles depuis Internet.
La CISA demande explicitement d'évaluer l'exposition Internet de chaque actif et de suivre les consignes BOD 26-04 pour les services cloud. Aucune donnée de déploiement n'est fournie pour quantifier le parc exposé. Les organisations doivent considérer les interfaces d'administration comme la surface prioritaire à cartographier.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaliser et alerter sur les connexions réussies à l'interface d'administration, en particulier depuis des adresses IP inhabituelles.
- Surveiller les changements de configuration du fuseau horaire et les corréler avec les sessions administratives.
- Détecter les processus enfants du service de gestion Barracuda exécutés sous root après une modification de fuseau horaire.
- Rechercher dans les journaux système des métacaractères shell (;, |, &&, $(), backticks) dans les valeurs de fuseau horaire.
- Contrôler les connexions sortantes ou reverse shells initiés par les processus de gestion du produit.
MITRE ATT&CK
Cartographie analytique, aucune cartographie officielle fournie.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Valid Accounts | T1078 | L'exploitation directe documentée par la CISA exige un administrateur authentifié. |
| Exécution | Command and Scripting Interpreter: Unix Shell | T1059.004 | La valeur de fuseau horaire contrefaite est interprétée comme commande OS et exécutée sous root. |
| Élévation de privilèges | Exploitation for Privilege Escalation | T1068 | L'exécution sous root depuis la surface d'administration donne des privilèges système au-delà du contexte applicatif. |
Remédiation : checklist opérationnelle
- Appliquer les correctifs ou mitigations publiés par Barracuda Networks. Les versions corrigées exactes ne sont pas fournies dans les données ; se référer à l'avis officiel de l'éditeur.
- Traiter l'échéance CISA du 13 novembre 2026 comme dépassée pour les actifs concernés et appliquer les mesures sans délai.
- Évaluer et réduire l'exposition Internet des interfaces d'administration, conformément à BOD 26-04.
- Restreindre les accès administratifs par listes de contrôle d'accès, segmentation et authentification renforcée.
- Suivre les consignes CISA Forensics Triage Requirements pour rechercher une compromission antérieure sur les actifs exposés.
- Si aucune mitigation n'est disponible, discontinuer l'utilisation du produit conformément aux consignes BOD 26-04.