Rapport CTI technique du 24 août 2026
Résumé exécutif
La NSA, CISA, le FBI, le Département de l'Énergie (DOE) et l'Agence de protection de l'environnement (EPA) ont publié conjointement le 19 août 2026 l'avis AA26-231A, qui documente une activité de menace active contre les automates programmables (PLC) de la gamme Siemens S7, du modèle S7-200 jusqu'aux contrôleurs de sécurité S7-1500 F-series. Les agences décrivent des acteurs qui s'appuient sur des services de scan Internet comme Censys et ZoomEye pour repérer des PLC exposés et mal protégés, puis utilisent l'intelligence artificielle pour générer des scripts d'exploitation déguisés en outils de supervision légitimes. Ces scripts s'appuient sur des bibliothèques open source de mise en œuvre du protocole S7comm, notamment python-snap7, pour lire et écrire dans la mémoire, la configuration et la logique ladder des automates ciblés.
Ce dossier illustre un changement d'échelle plus qu'une nouveauté technique : les vulnérabilités exploitées dans les PLC S7 sont connues depuis plusieurs années, mais l'usage de l'IA pour générer et itérer rapidement des scripts d'attaque réduit fortement le niveau d'expertise et le temps nécessaires pour construire un outil offensif fonctionnel contre des équipements industriels. Les secteurs les plus touchés sont la fabrication critique, l'énergie, l'eau et les eaux usées, la chimie, l'agroalimentaire et les installations commerciales, avec une exposition potentielle dans la base industrielle de défense. Aucun acteur nommé n'a été attribué formellement par les agences à ce stade.
Chronologie
| Date | Événement |
|---|---|
| Juillet 2026 | Rapport Dream décrivant une attaque quasi autonome pilotée par IA contre des entités gouvernementales en Asie, ultérieurement identifiée comme visant Taïwan par Financial Times et Reuters |
| 2026-08-19 | Publication conjointe de l'avis AA26-231A par NSA, CISA, FBI, DOE et EPA |
| 2026-08-20 | Reprise par The Hacker News, BleepingComputer et la presse spécialisée en sécurité industrielle |
Fiche d'acteur / campagne
Acteur | Non attribué formellement à un groupe connu | Cible : automates Siemens S7-200 à S7-1500, exposés à Internet, principalement sur le port 102/tcp
Les agences décrivent une activité de reconnaissance et de développement de capacités plutôt qu'une campagne de sabotage déjà aboutie. Les acteurs identifient d'abord des PLC exposés via Censys et ZoomEye, en ciblant les versions logicielles obsolètes ou les configurations insuffisamment protégées. Ils génèrent ensuite, à l'aide de modèles d'IA, des scripts Python qui intègrent des bibliothèques d'automatisation industrielle open source telles que snap7.dll ou python-snap7. Ces scripts imitent des outils de supervision légitimes offrant un accès en lecture et en écriture à la mémoire du PLC, à ses données de configuration et à ses programmes en logique ladder via le protocole S7comm.
Conditions d'exploitation : PLC directement joignable depuis Internet, généralement sur le port 102/tcp (ISO-TSAP), exécutant une version logicielle obsolète ou insuffisamment durcie, sans segmentation réseau vis-à-vis d'Internet.
PoC disponible : les agences confirment un usage en conditions réelles de ces scripts par les acteurs observés, mais aucune source consultée ne fait état d'une publication de PoC public. La distinction est importante : il s'agit d'outils opérationnels employés par des attaquants, pas d'une démonstration académique diffusée librement.
Patch/mitigation : il n'existe pas de correctif unique applicable à l'ensemble de la campagne, puisque celle-ci vise des vulnérabilités connues et des expositions de configuration plutôt qu'une faille inédite. La mitigation repose sur la mise à jour du firmware, l'isolement réseau et le contrôle d'accès, détaillés dans la checklist ci-dessous.
Diagramme de la chaîne d'attaque
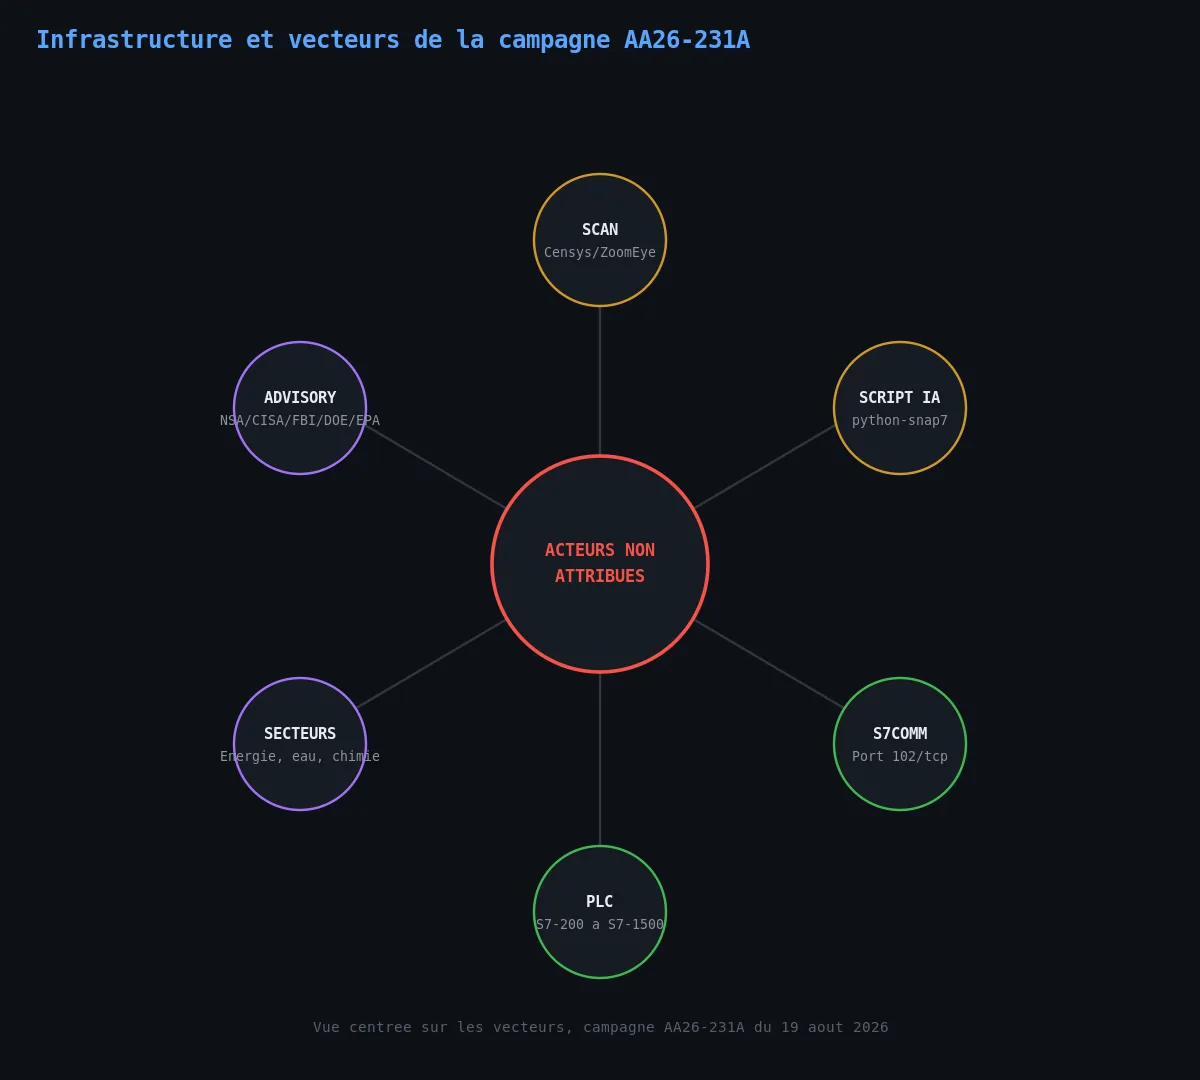
Diagramme construit à partir de l'avis conjoint AA26-231A et de sa reprise par The Hacker News, cités en sources.
Analyse technique
Étape 1 : reconnaissance par services de scan Internet
Les acteurs interrogent Censys et ZoomEye pour dresser la liste des automates S7 accessibles depuis Internet. Cette étape ne nécessite aucun accès privilégié : elle s'appuie sur des bases de données de scan public déjà indexées.
Étape 2 : génération assistée par IA du script d'exploitation
Un modèle d'IA génère un script Python personnalisé pour la cible identifiée, en s'inspirant d'informations publiques sur les modèles S7 visés. Le script est conçu pour se faire passer pour un outil de supervision légitime, ce qui complique sa détection par une analyse de trafic superficielle.
Étape 3 : connexion au protocole S7comm
Le script s'appuie sur des bibliothèques comme python-snap7 pour établir une session S7comm avec l'automate ciblé, un protocole industriel qui, sur de nombreux déploiements, ne dispose d'aucun mécanisme d'authentification natif robuste.
Étape 4 : accès à la mémoire et à la logique du PLC
Une fois la session établie, le script accède en lecture et potentiellement en écriture à la mémoire du PLC, à ses données de configuration et à sa logique ladder, ouvrant la voie à la collecte de renseignement industriel ou à une manipulation du processus contrôlé.
Étape 5 : objectifs multiples selon le contexte
L'avis mentionne des objectifs d'accès initial, d'accès aux identifiants et de déni de service selon les vulnérabilités disponibles sur le modèle ciblé, ce qui indique une boîte à outils modulaire plutôt qu'un exploit unique.
Indicateurs de compromission
Aucun indicateur technique concret (hash, adresse IP, domaine C2) n'a été publié dans les sources consultées pour cette campagne. L'avis AA26-231A se concentre sur le comportement et les vecteurs plutôt que sur des artefacts statiques. Deux éléments peuvent néanmoins orienter la détection :
| Type | Valeur |
|---|---|
| Port réseau ciblé | 102/tcp (S7comm / ISO-TSAP) |
| Bibliothèques détournées | python-snap7, snap7.dll, utilisées hors du cadre d'un outil de supervision légitime homologué |
| Services de reconnaissance associés | Censys, ZoomEye, utilisés pour l'identification des cibles |
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning | T1595 | usage de Censys et ZoomEye pour identifier les PLC exposés |
| Initial Access | Exploit Public-Facing Application | T0819 (ATT&CK for ICS) | ciblage direct des automates S7 accessibles depuis Internet |
| Collection | Program Upload / Point & Tag Identification | T0861 (ATT&CK for ICS) | lecture de la mémoire, de la configuration et de la logique ladder |
| Impact | Loss of Availability | T0826 (ATT&CK for ICS) | objectif de déni de service mentionné explicitement dans l'avis |
Aucune cartographie ATT&CK officielle n'a été publiée par les agences signataires pour cette campagne. Le tableau ci-dessus est une lecture technique propre construite à partir de la matrice ATT&CK for ICS, pas une attribution vendeur ou gouvernementale.
Remédiation : checklist opérationnelle
- Retirer immédiatement tout automate Siemens S7 directement accessible depuis Internet, en particulier sur le port 102/tcp.
- Mettre à jour le firmware des PLC S7-200 à S7-1500 vers les versions les plus récentes disponibles auprès de Siemens.
- Segmenter le réseau OT du réseau IT et d'Internet via des zones démilitarisées industrielles dédiées et des pare-feux adaptés au contexte ICS.
- Déployer une surveillance comportementale spécifique au protocole S7comm pour détecter un usage anormal ou non homologué.
- Restreindre l'accès en lecture et en écriture à la mémoire et à la logique ladder aux seuls postes d'ingénierie autorisés et authentifiés.
- Auditer le réseau OT à la recherche d'outils de supervision non homologués s'appuyant sur snap7 ou python-snap7.
- Suivre les mises à jour de l'avis AA26-231A et les bulletins sectoriels associés publiés par CISA, la NSA, le FBI, le DOE et l'EPA.
Sources
- AI-Generated Exploit Scripts Target Siemens S7 PLCs in U.S. Critical Infrastructure - The Hacker News
- Defending Against an Active Threat to Siemens S7 Series PLCs - CISA (avis AA26-231A)
- NSA, CISA, FBI, DOE, and EPA Warn of Active AI-Assisted Attacks on Siemens S7 PLCs - SecurityAffairs
- US warns of AI-powered attacks on Siemens PLCs in critical infrastructure - BleepingComputer
- Frequently asked questions about the active threat to Siemens S7 Series PLCs - Tenable Connect


