CVE-2026-15409 : SSRF critique (CVSS 10.0) sur SonicWall SMA1000 exploitée en chaîne pour de l'exécution de code
SonicWall a confirmé l'exploitation active de deux zero-day sur les appliances SMA1000 : CVE-2026-15409, une SSRF pré-authentification CVSS 10.0, et CVE-2026-15410, une injection de commande CVSS 7.2. Chaînées, elles permettent une exécution de code non authentifiée avec vol d'identifiants, de sessions et de graines TOTP. CISA a ajouté les deux failles à son catalogue KEV ; aucun contournement n'existe hors application du hotfix.
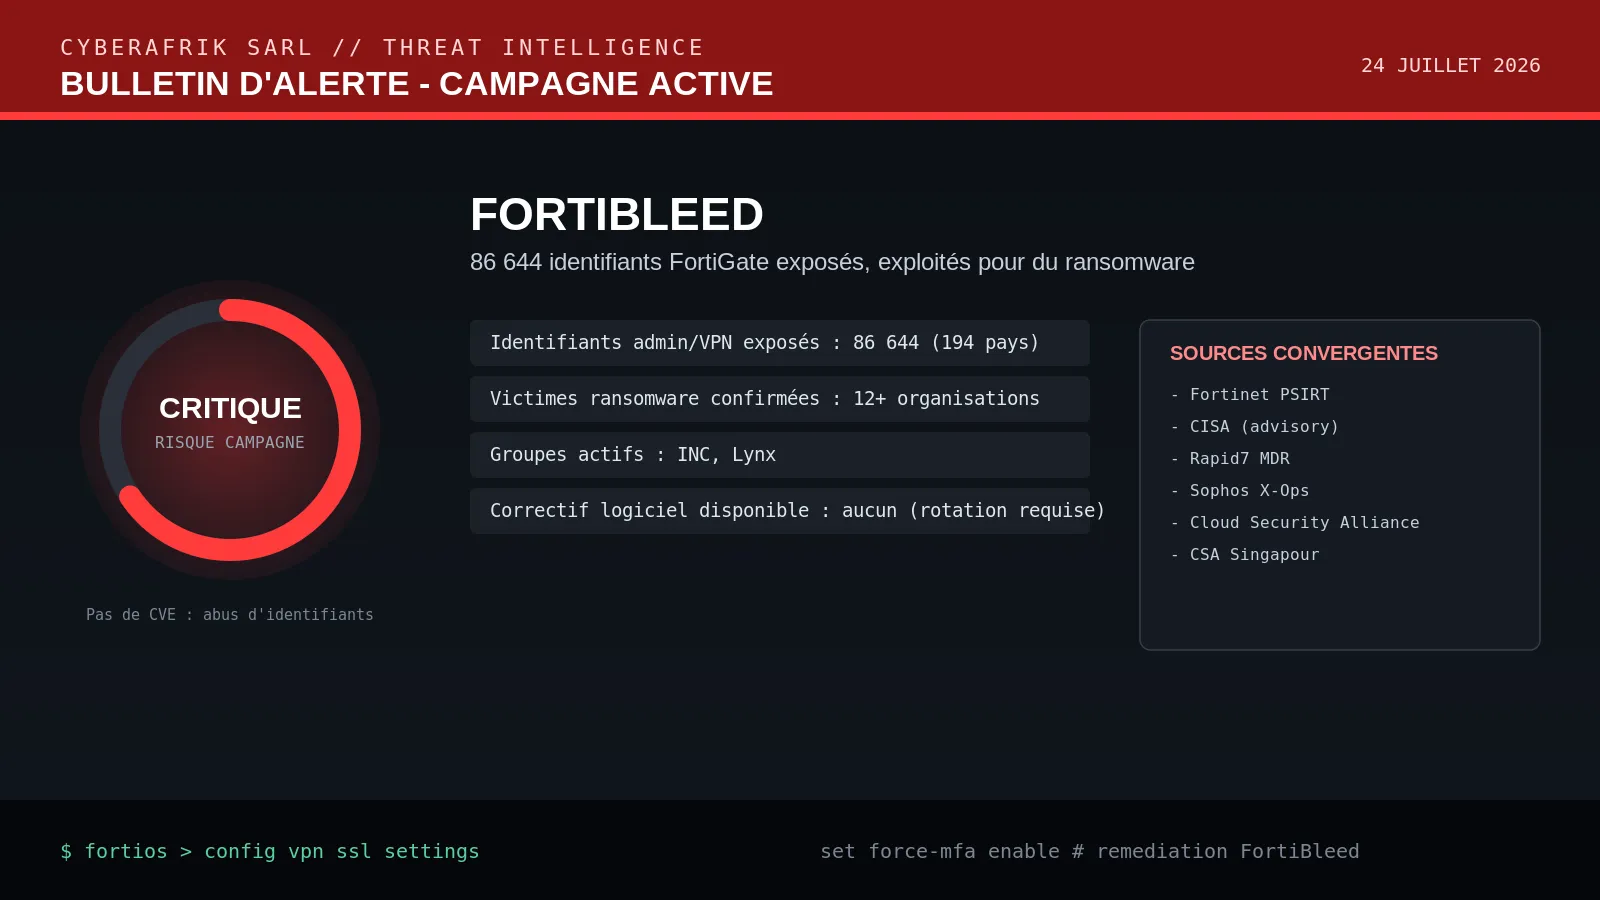
FortiBleed : la fuite de 86 644 identifiants FortiGate qui alimente une vague de ransomware INC et Lynx
Le 13 juin 2026, un chercheur a découvert un serveur exposant 86 644 identifiants FortiGate administrateur et VPN validés, collectés par recyclage d'identifiants antérieurs et brute-force. La campagne FortiBleed a déjà servi de point d'entrée à au moins 12 attaques ransomware confirmées (INC, Lynx), sans qu'aucun correctif logiciel n'existe : seule la rotation complète des identifiants et l'activation du MFA referment ce vecteur.
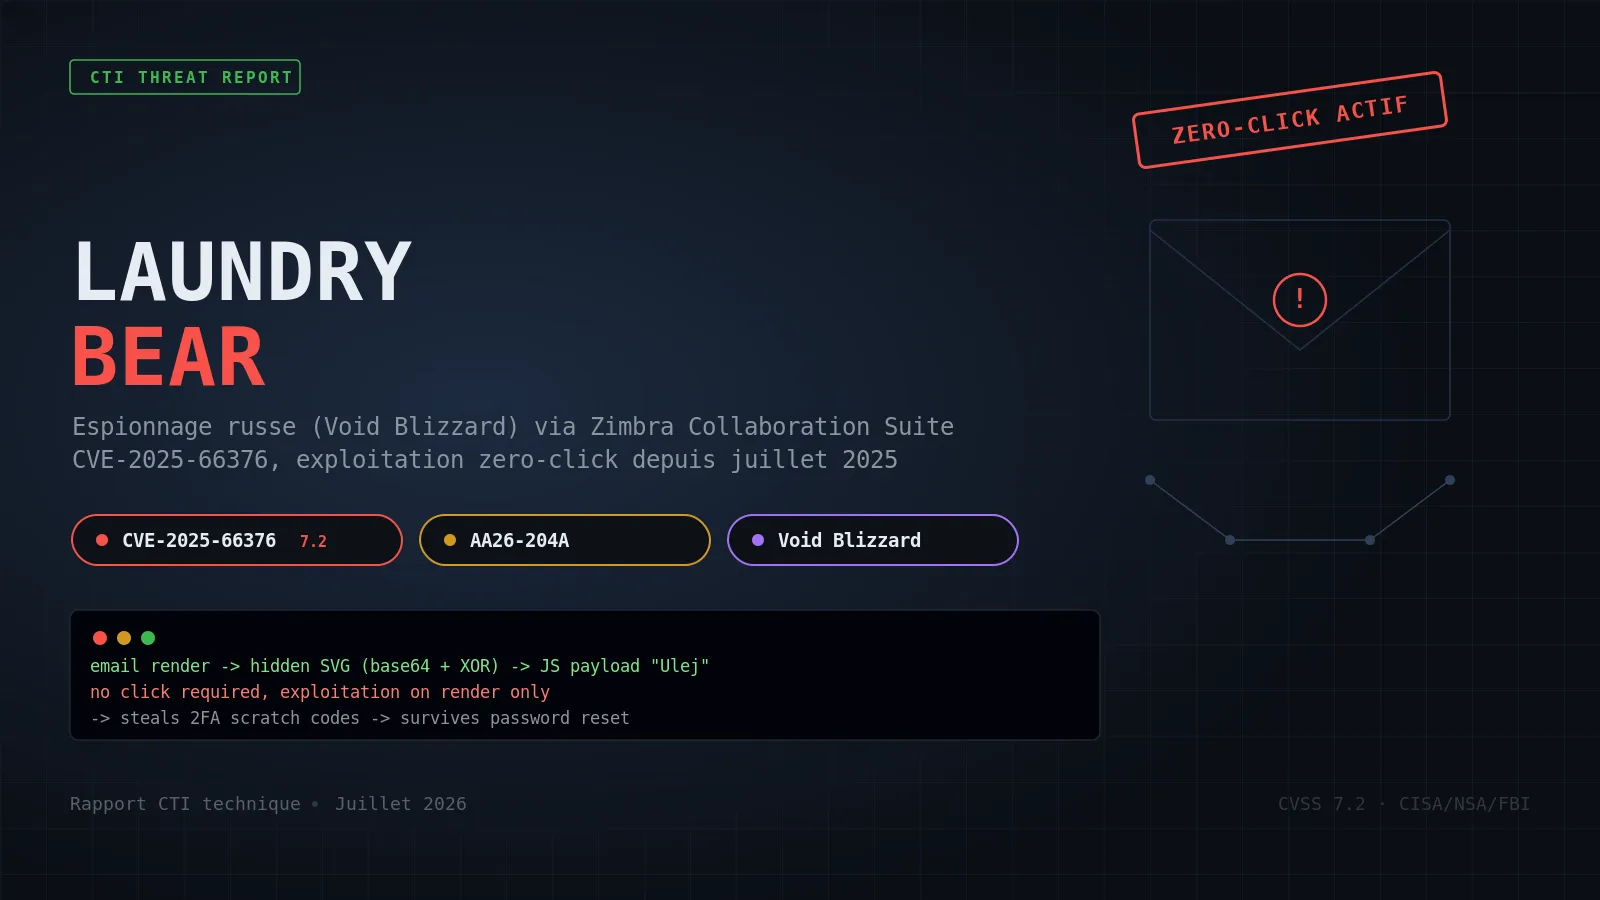
LAUNDRY BEAR : espionnage russe zero-click sur Zimbra via CVE-2025-66376
Le 23 juillet 2026, CISA, la NSA, le FBI et des partenaires internationaux ont publié l'advisory conjointe AA26-204A sur une campagne d'espionnage russe visant Zimbra Collaboration Suite. Le groupe LAUNDRY BEAR (Void Blizzard, CL-STA-1114, TA488) exploite CVE-2025-66376, une XSS stockée exécutée au simple affichage de l'email, sans aucun clic de la victime.