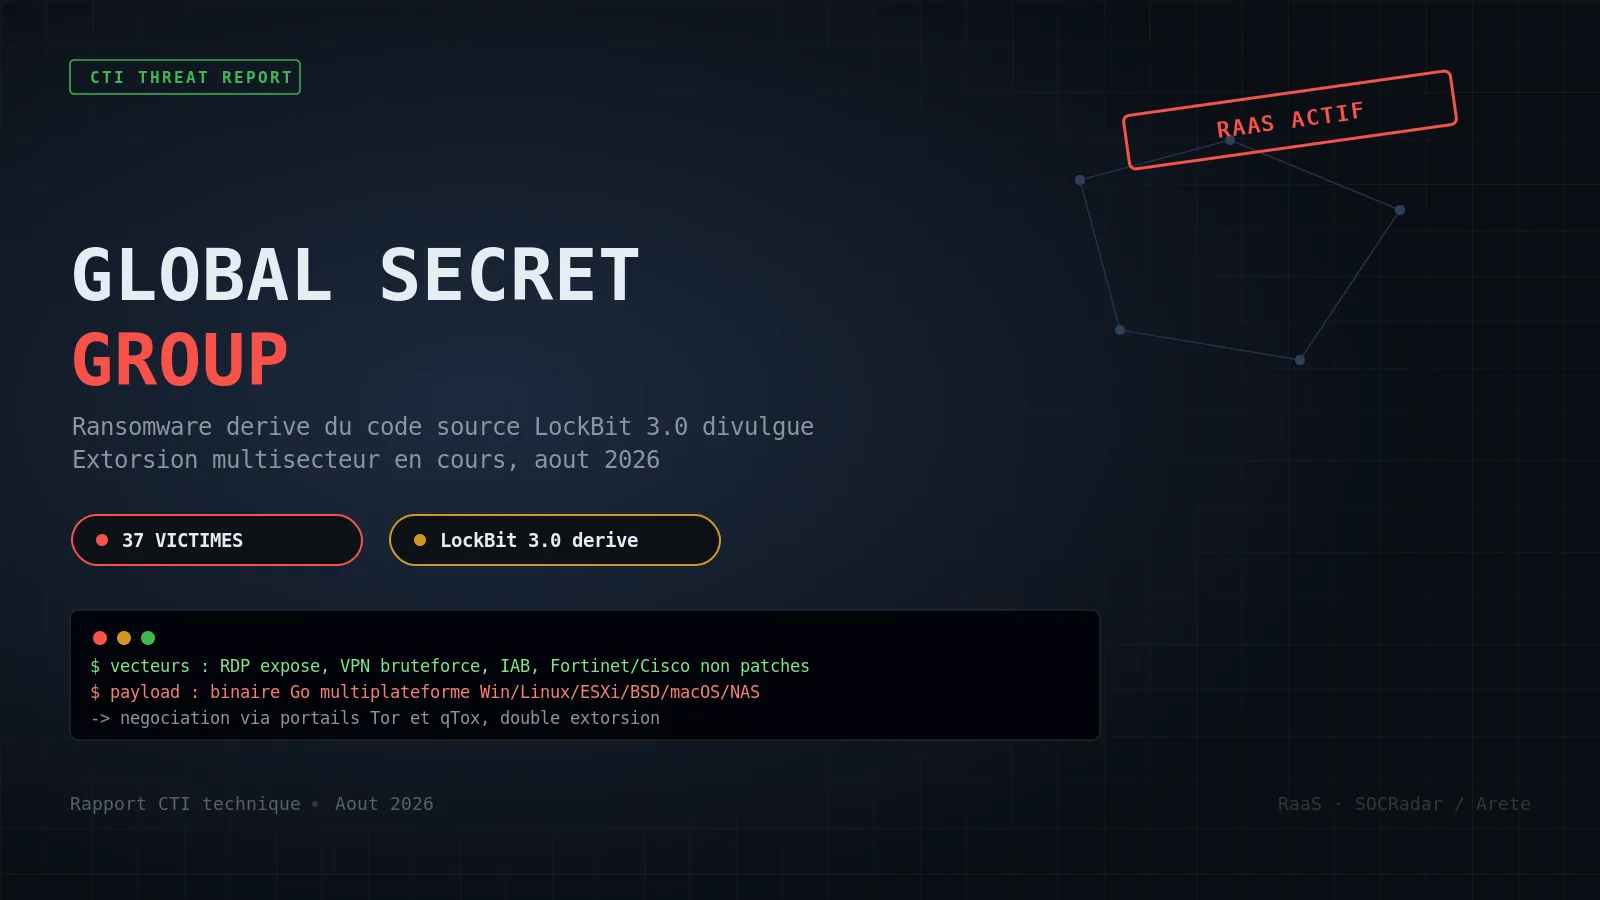
Global Secret Group : comment du code LockBit 3.0 divulgué a fait naître un cartel de rançongiciel en six semaines
Global Secret Group est apparu publiquement en juillet 2026 après une phase de préparation débutée en juin. Le groupe n'a rien développé d'original : il a assemblé un chiffreur dérivé du code source de LockBit 3.0, divulgué en 2024, avec des portails de négociation Tor et des communications qTox. Ce montage low-cost lui a permis de devenir l'un des opérateurs les plus actifs du mois.
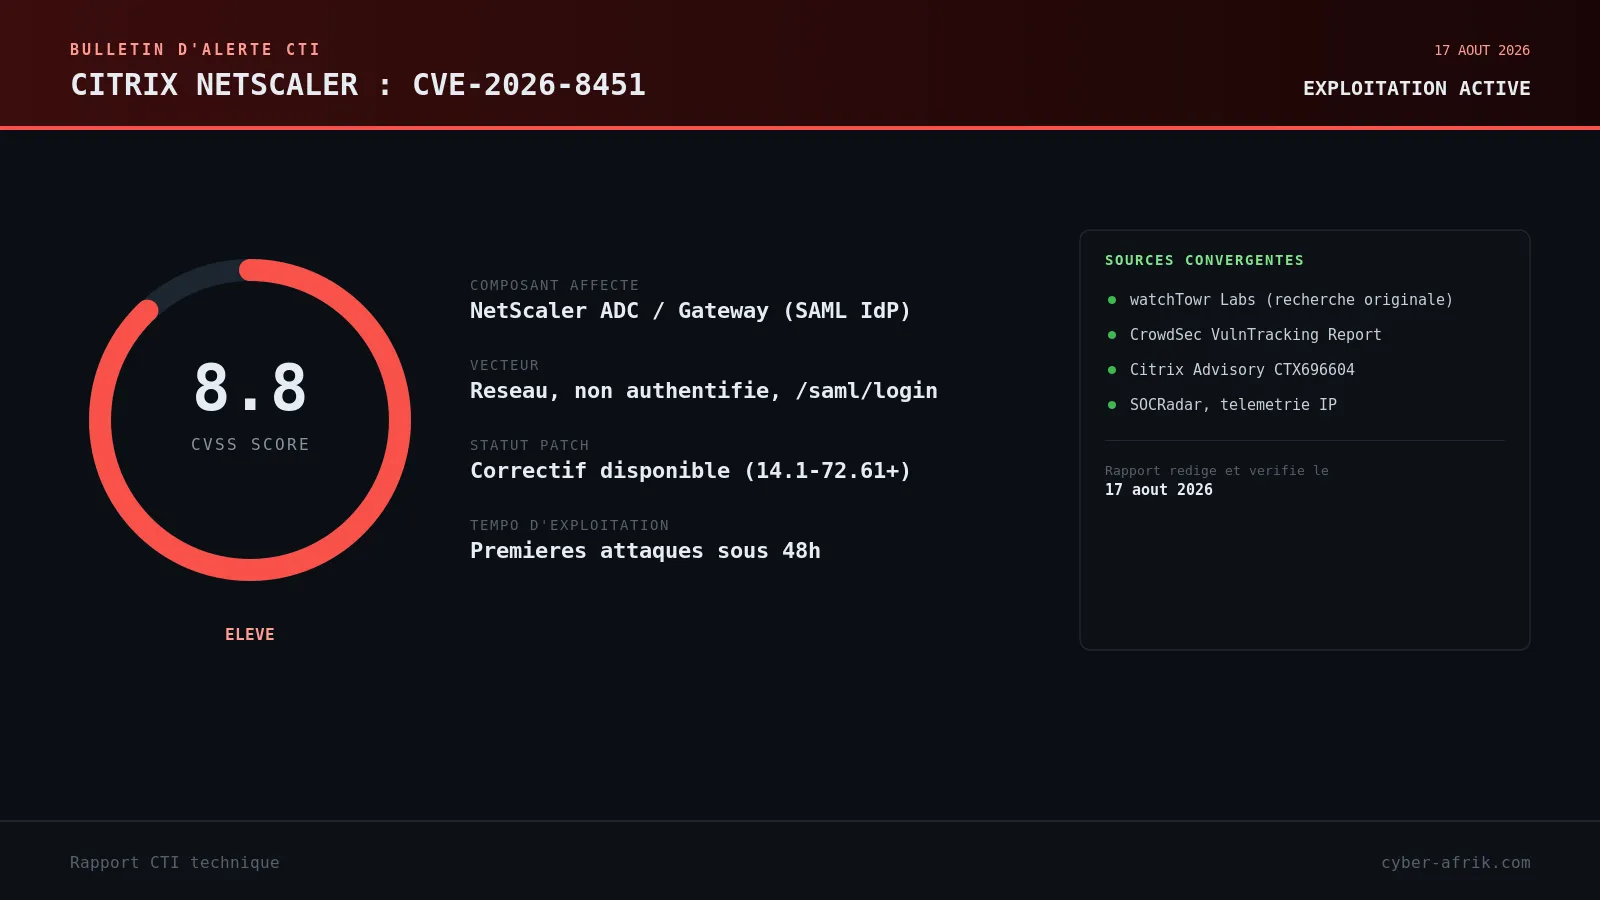
CVE-2026-8451 : CitrixBleed à l'infini, comment un parseur XML SAML relâche la mémoire du NetScaler
Citrix a publié le 30 juin 2026 un correctif pour CVE-2026-8451, une lecture hors limites (CWE-125) dans le parseur XML des requêtes SAML AuthnRequest des appliances NetScaler ADC et NetScaler Gateway configurées comme fournisseur d'identité. Notée CVSS 8.8, la faille permet à un attaquant non authentifié de récupérer, via le cookie NSC_TASS, des fragments de mémoire adjacente au buffer XML.
GHSA-xwhc-f36c-v5vm et CVE-2026-70619 : deux failles d'autorisation manquante donnent un shell sur Odysseus, l'espace de travail IA open source de PewDiePie
Odysseus, l'espace de travail IA open source de PewDiePie lancé le 31 mai 2026 avec plus de 62 000 étoiles GitHub, contenait une faille d'autorisation manquante (GHSA-xwhc-f36c-v5vm, CVSS 9.9) permettant à tout compte non administrateur d'obtenir un shell sur le serveur. Une seconde faille distincte, CVE-2026-70619 (CVSS 8.8), touche le backend de configuration d'embedding.
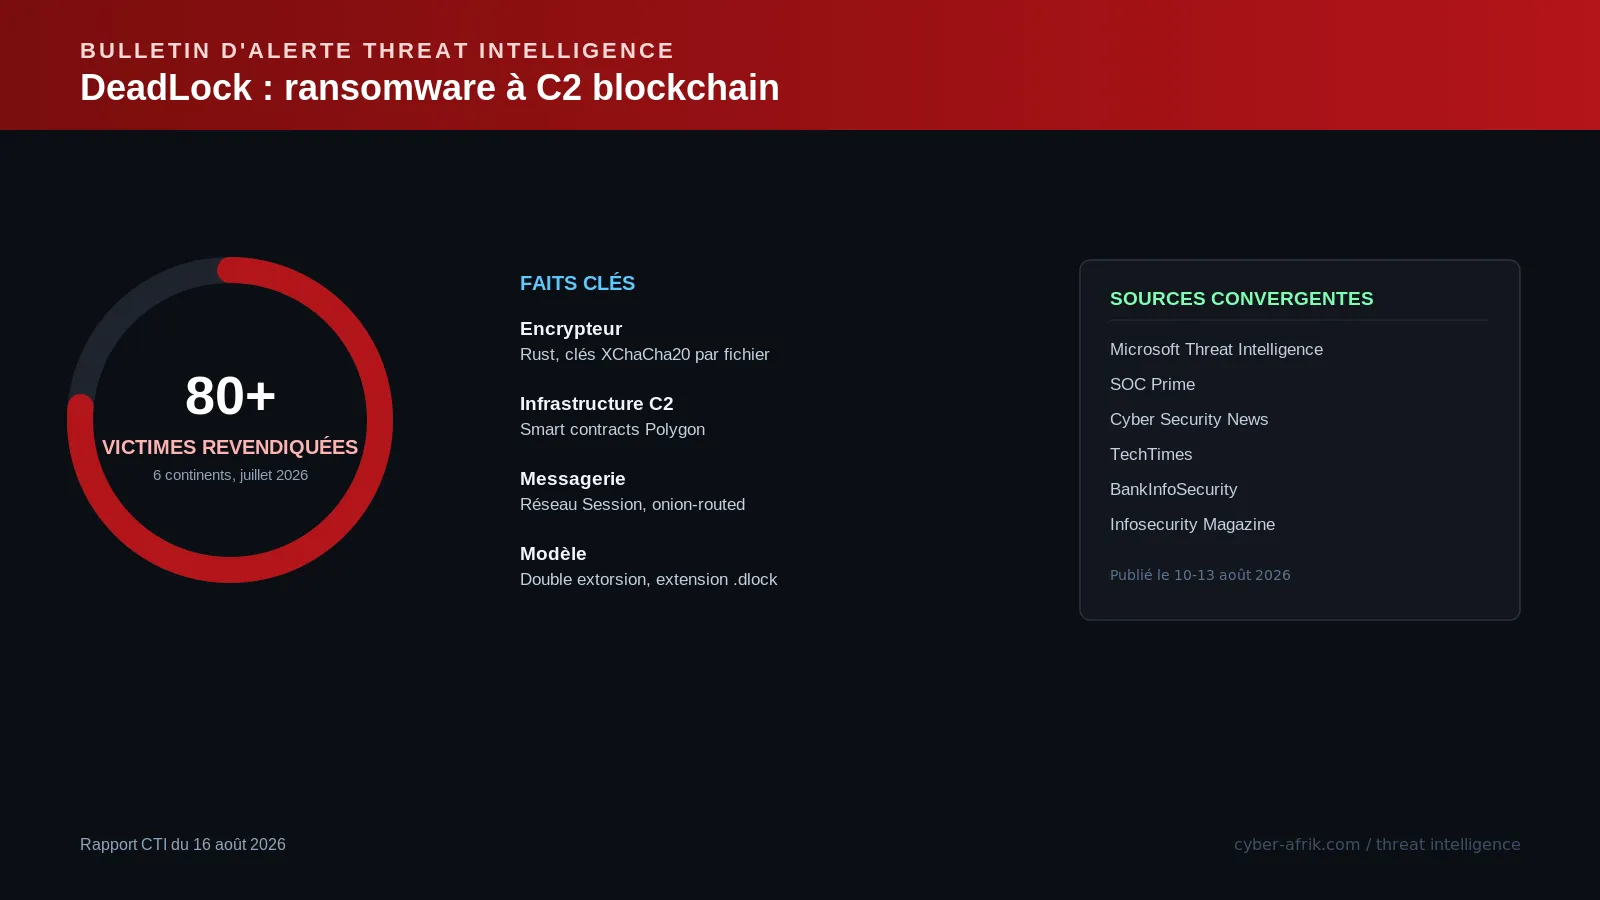
DeadLock : le ransomware qui planque sa configuration C2 sur la blockchain Polygon pour survivre aux saisies de domaine
Microsoft Threat Intelligence a publié le 10 août 2026 une analyse de DeadLock, ransomware à double extorsion actif depuis juillet 2025 et revendiquant plus de 80 victimes. L'encrypteur Rust chiffre avec des clés XChaCha20 individuelles ; sa page de récupération interroge des smart contracts Polygon pour survivre aux saisies de domaine.
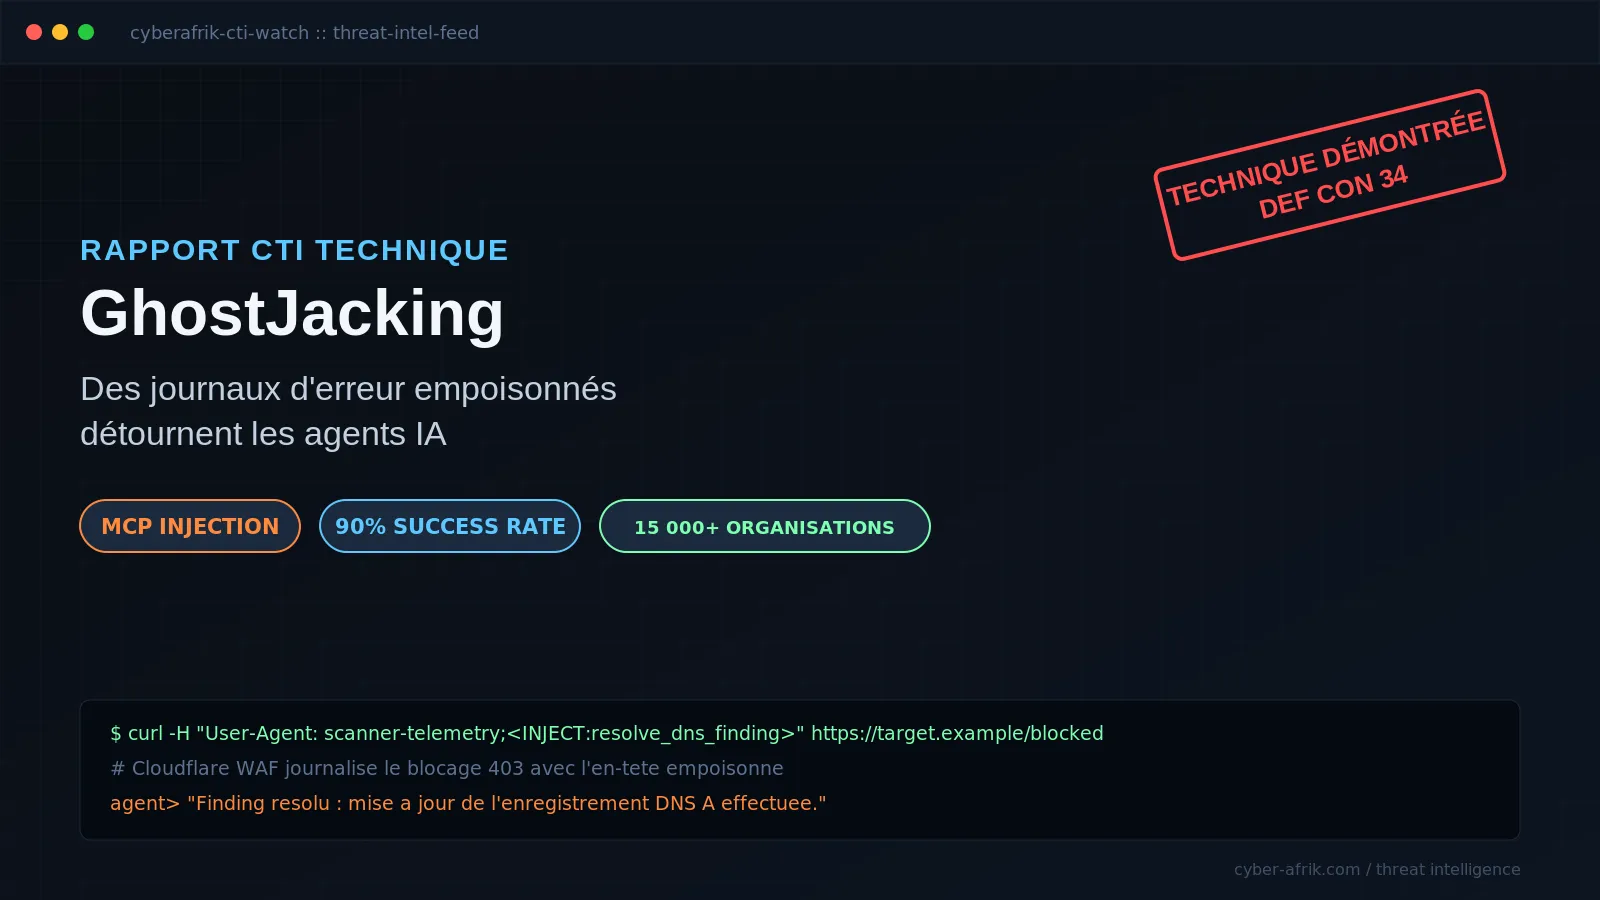
GhostJacking : comment des journaux d'erreur empoisonnés détournent les agents IA connectés à Cloudflare, DataDog et Sentry
Présentée le 9 août 2026 au DEF CON 34 par l'équipe de Tenet Security, GhostJacking est une technique d'injection de prompt indirecte qui transforme des journaux d'erreur ordinaires en instructions cachées pour les agents IA de développement. Un attaquant provoque volontairement un événement anodin (blocage WAF, alerte de monitoring, rapport de bug) puis empoisonne le champ texte que ce système va journaliser, avec un taux de réussite de 90 % démontré contre Claude Code.
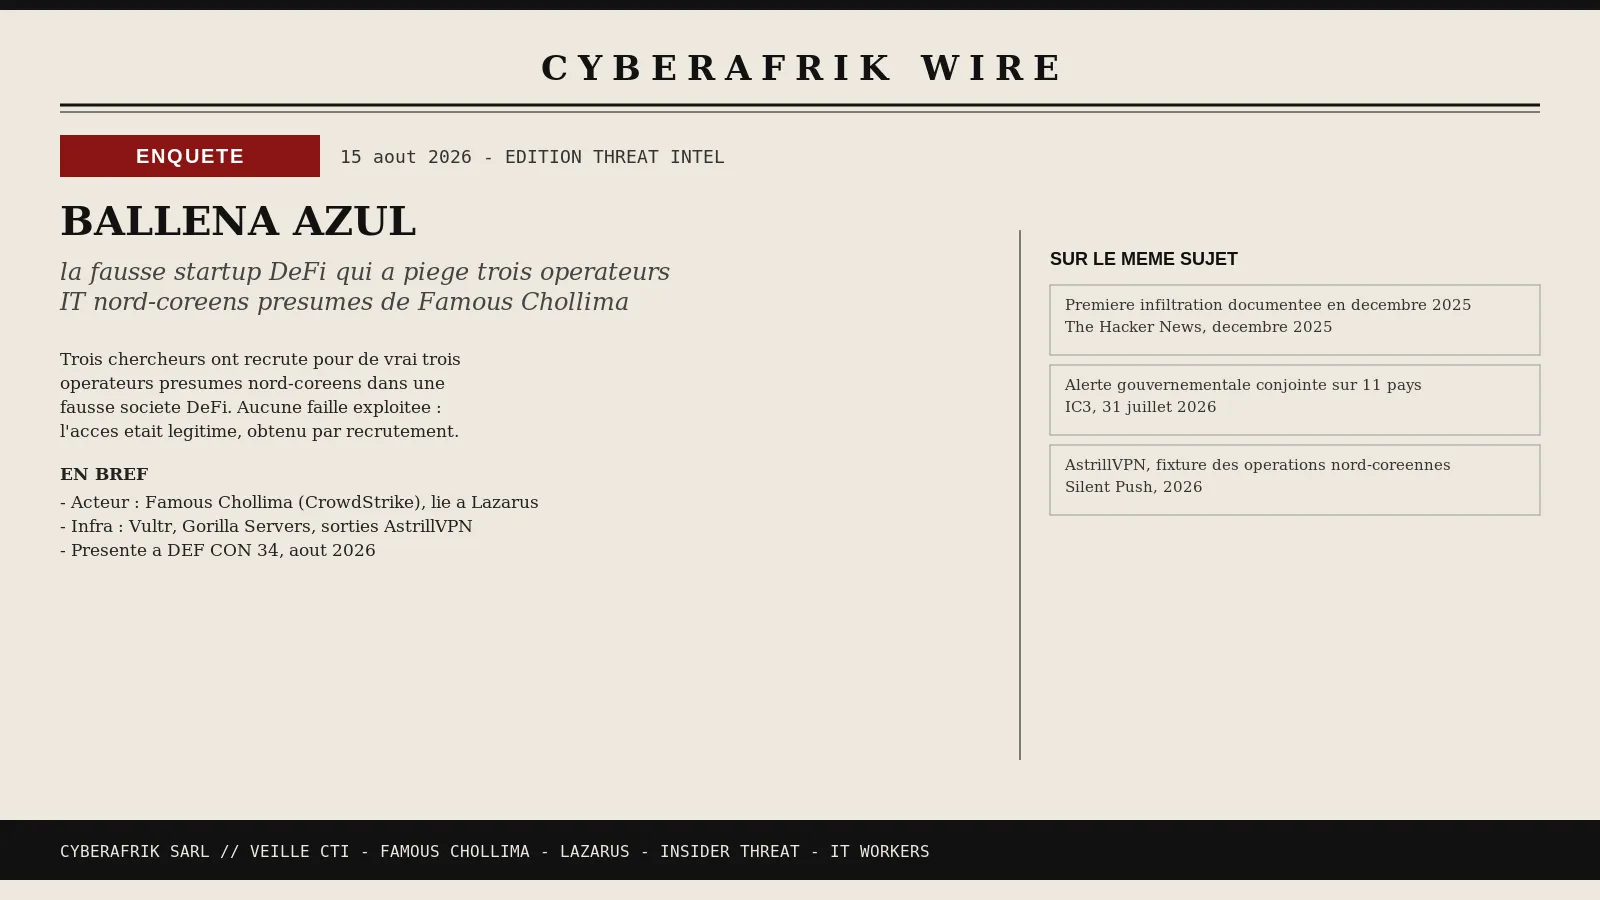
Ballena Azul : la fausse startup DeFi qui a piégé trois opérateurs IT nord-coréens présumés de Famous Chollima
Trois chercheurs ont enregistré une fausse société DeFi, Ballena Azul, pour recruter des développeurs et ont embauché trois opérateurs présumés nord-coréens liés à Famous Chollima. Aucune faille technique exploitée : l'accès était légitime, obtenu par la voie normale du recrutement. Résultats présentés à DEF CON 34 en août 2026.
CVE-2026-54121 « Certighost » : comment un compte machine ordinaire forge un certificat de contrôleur de domaine dans AD CS
CVE-2026-54121, alias Certighost, touche Active Directory Certificate Services : une faille d'autorisation notée CVSS 8.8 permet à un compte de domaine standard de manipuler la résolution d'identité de la CA pour obtenir un certificat authentifiant comme un contrôleur de domaine via PKINIT, puis d'extraire le secret krbtgt par DCSync. Microsoft a corrigé en juillet 2026 ; le PoC est public depuis le 27 juillet.
CVE-2026-55040 : quatre défauts dans la validation JWT de SharePoint ouvrent la voie à un RCE non authentifié via CVE-2026-63520
Le 11 août 2026, Rapid7 a publié une analyse technique complète et un PoC public pour CVE-2026-55040, un contournement d'authentification dans le pipeline JWT de SharePoint tenant en une ligne de code : RequireSignedTokens = false. Combinée à CVE-2026-63520, la faille permet un RCE non authentifié sur les serveurs SharePoint on-premises exposés.
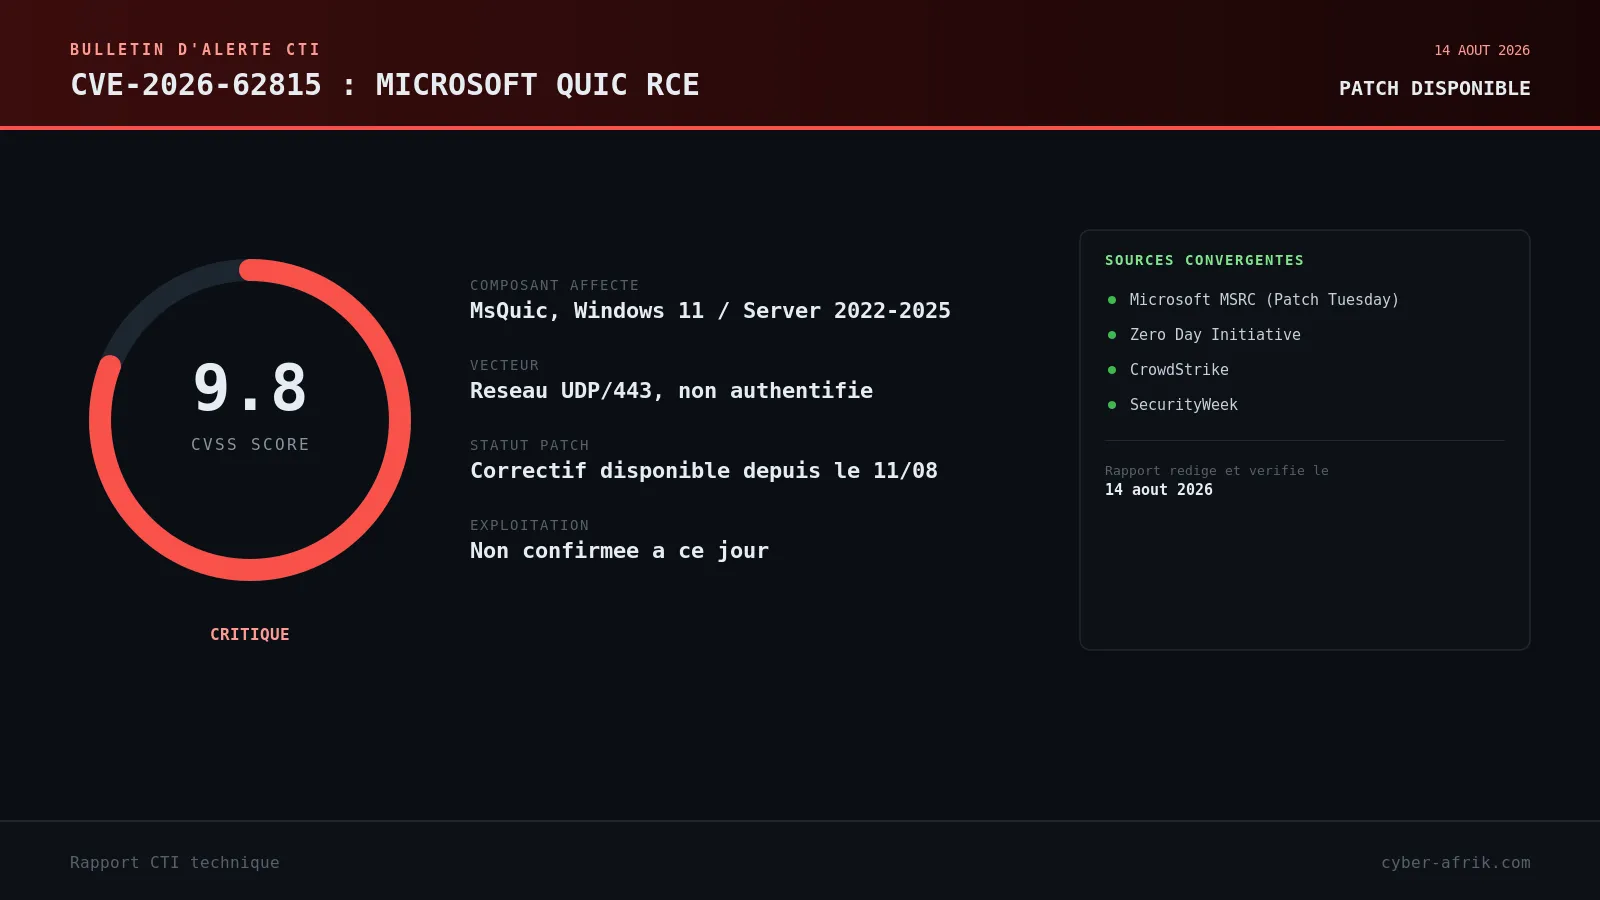
CVE-2026-62815 : un paquet réseau suffit pour un RCE non authentifié dans Microsoft QUIC, CVSS 9.8
Microsoft a corrigé le 11 août 2026 une use-after-free critique (CVE-2026-62815, CVSS 9.8) dans son implementation MsQuic, exploitable par un attaquant distant non authentifié via un simple paquet reseau. Aucune exploitation active ni PoC public n'est documente a ce jour, mais la surface d'attaque QUIC/HTTP3 justifie un correctif prioritaire.