Rapport CTI technique du 1er novembre 2026
Résumé exécutif
CVE-2026-111357 affecte Ivanti Connect Secure 22.8R2.4 (Build 19097). La faille vient de la confiance excessive du broker dsinvoked envers les données de configuration DSCache. Un attaquant peut ainsi faire exécuter des commandes avec les privilèges root. Le score CVSS est de 7.0 (HIGH). CISA a ajouté la vulnérabilité au catalogue Known Exploited Vulnerabilities le 30 octobre 2026. L'échéance de remédiation est fixée au 2 novembre 2026.
Volexity documente l'exploitation réelle. L'acteur UTA0576 a combiné cette élévation de privilèges avec un contournement d'authentification et une exécution de code à distance, couverts par CVE-2026-104935, sur un appareil pourtant à jour au moment des faits. CISA indique que la chaîne peut aussi inclure CVE-2026-118527. Les actions post-exploitation visaient des secrets Active Directory, dont les mots de passe LAPS et les clés de récupération BitLocker.
Chronologie
| Date | Événement |
|---|---|
| 3 octobre 2026 | UTA0576 exploite la chaîne contre une appliance ICS 22.8R2.4 (Volexity) |
| 5 octobre 2026 | Volexity débute l'investigation forensique et identifie l'appliance ICS comme origine |
| 13 octobre 2026 | Publication du billet Volexity et alerte CISA sur la vulnérabilité exploitée |
| 29 octobre 2026 | Ivanti publie un correctif couvrant CVE-2026-111357 |
| 30 octobre 2026 | Ajout de CVE-2026-111357 au catalogue CISA KEV |
| 2 novembre 2026 | Échéance de remédiation fixée par CISA |
Fiche vulnérabilité
CVE-2026-111357 | CVSS 7.0 (HIGH) | Ivanti Connect Secure 22.8R2.4
Mécanisme exact. Le composant dsinvoked broker utilise les données de configuration DSCache sans vérifier leur origine ni leur intégrité. Un attaquant qui contrôle ces données peut lui faire exécuter des commandes root. La NVD classe la faille en CWE-829. Le catalogue KEV liste les CWE associées CWE-306, CWE-862 et CWE-345. La CVE seule suppose un attaquant local authentifié. Dans la chaîne observée par Volexity, le contournement d'authentification de welcome.cgi et l'écriture de fichier via wu.cgi fournissent l'accès distant préalable. L'ensemble aboutit à une exécution de code root non authentifiée.
Versions affectées et corrigées. Ivanti Connect Secure 22.8R2.4 (Build 19097) est confirmée affectée. Ivanti a publié un correctif le 29 octobre 2026. Le numéro exact de version corrigée n'est pas fourni dans les extraits consultés; il convient de suivre l'avis Ivanti référencé en sources.
Conditions d'exploitation. La CVE seule requiert un accès local authentifié. L'exploitation réelle repose sur un enchaînement: contournement d'authentification dans welcome.cgi, écriture arbitraire via wu.cgi, puis élévation DSCache. Aucune interaction utilisateur n'est documentée. Les appareils exposés sur Internet sont directement ciblés.
PoC public. Aucun PoC public n'est documenté dans les sources consultées. Volexity a reconstruit la chaîne à partir d'images mémoire, d'images disque et de core dumps générés pendant l'exploitation.
Exploitation active. Oui. Volexity attribue l'exploitation à UTA0576 à partir du 3 octobre 2026. L'acteur a extrait des identifiants stockés sur l'appliance, collecté des métadonnées Active Directory, déployé un outil Kerberos pour des attaques Kerberoast, déployé un outil LDAP pour rechercher les mots de passe LAPS et les clés BitLocker, pratiqué le password spraying et capturé du trafic LDAP. CISA classe l'exploitation comme connue. L'usage par un rançongiciel reste inconnu.
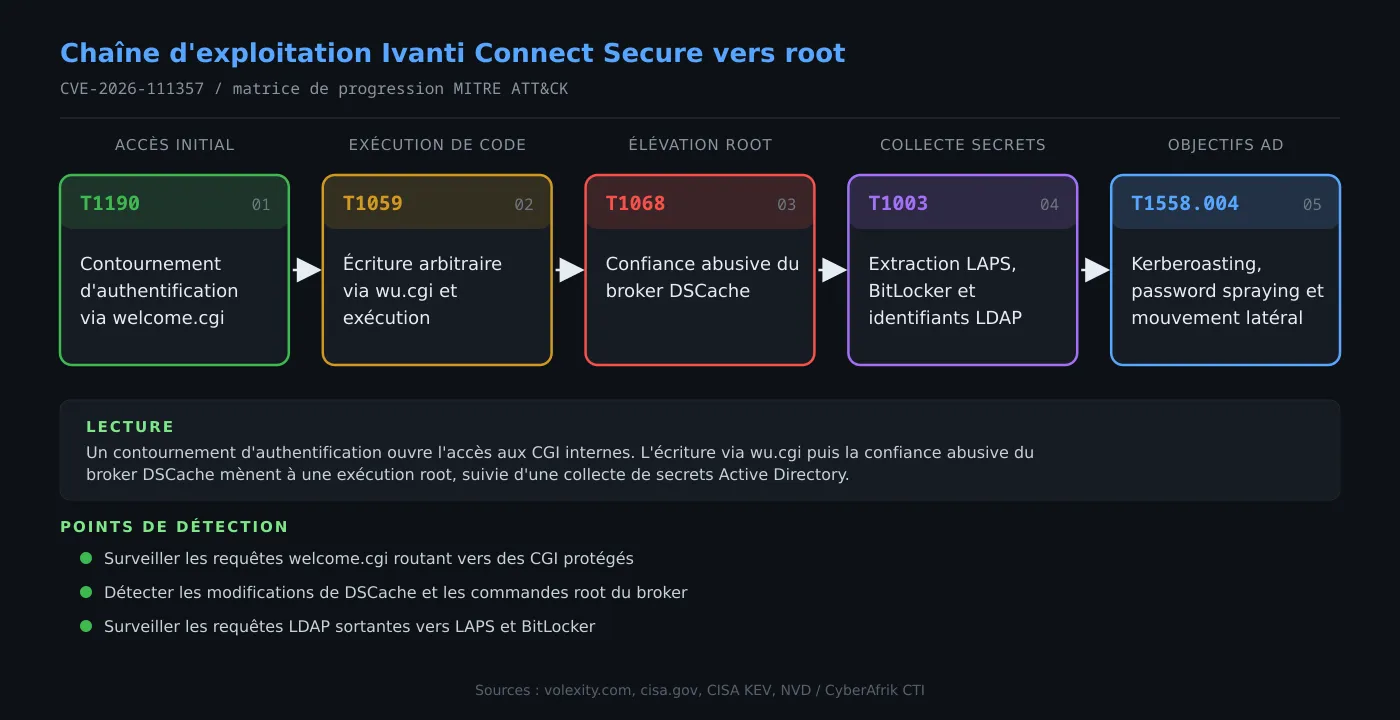
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Contournement d'authentification et routage CGI
La chaîne commence par une vulnérabilité dans welcome.cgi. L'attaquant peut faire router des requêtes vers des fichiers CGI arbitraires, y compris des fichiers normalement protégés par authentification. Cela lui donne un point d'entrée non authentifié sur l'appliance ICS.
Cette étape ne fournit pas encore de privilèges élevés, mais elle ouvre l'accès à des fonctions internes qui ne devraient pas être joignables depuis l'extérieur.
Étape 2 : Écriture arbitraire via wu.cgi
Une fois le routage contourné, l'attaquant exploite une vulnérabilité d'écriture de fichier dans wu.cgi. Ce composant accepte des données contrôlées par l'attaquant et les écrit sur le système, préparant le terrain pour l'élévation de privilèges.
Étape 3 : Élévation de privilèges DSCache
La CVE-2026-111357 intervient ici. Le broker dsinvoked consomme des données de configuration DSCache en leur accordant une confiance indue. L'attaquant, désormais capable de contrôler ces données grâce aux étapes précédentes, fait exécuter des commandes avec les privilèges root.
Volexity note que UTA0576 a supprimé des preuves dans les journaux de débogage Ivanti et les journaux d'audit Linux. L'analyse forensique a dû s'appuyer sur des images mémoire, des images disque et des core dumps pour reconstituer cette phase.
Étape 4 : Post-exploitation orientée Active Directory
Une fois root obtenu, UTA0576 a extrait les identifiants de domaine stockés sur l'appliance, notamment ceux utilisés avec LDAP. L'acteur a déployé un outil Kerberos pour des attaques Kerberoast et un outil LDAP Python pour rechercher les mots de passe LAPS, les clés BitLocker et les attributs porteurs de secrets via un compte de service Active Directory compromis.
Les autres actions incluent la reconnaissance DNS et locale, la collecte de la configuration de l'appliance, le password spraying, la capture de trafic LDAP et l'inspection des journaux d'authentification pour identifier des noms d'utilisateur valides.
Exposition
Ivanti Connect Secure est un équipement VPN exposé en frontal, souvent directement joignable depuis Internet. Le fait que l'appareil compromis était entièrement corrigé en version 22.8R2.4 montre que toutes les installations de cette version sont exposées tant que le correctif du 29 octobre 2026 n'est pas appliqué.
CISA demande d'évaluer l'exposition Internet de chaque actif et de suivre la directive BOD 26-04. Pour les déploiements cloud, les instructions BOD 26-04 s'appliquent; si aucune atténuation n'est disponible, l'arrêt de l'usage du produit est demandé. Les organisations qui observent des signes de compromission doivent appliquer les exigences de triage forensique de CISA.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection
- Requêtes HTTPS vers welcome.cgi avec routage vers des CGI inhabituels ou protégés.
- Génération anormale de core dumps sur l'appliance ICS, en particulier pendant une exploitation.
- Suppression ou rotation anormale des journaux de débogage Ivanti et des journaux d'audit Linux.
- Requêtes LDAP sortantes depuis l'appliance ICS vers Active Directory, notamment pour LAPS, BitLocker ou des attributs de secrets.
- Utilisation d'un compte de service Active Directory pour interroger LAPS ou BitLocker sans justification.
- Tentatives de mouvement latéral depuis l'appliance ICS.
- Activité Kerberos anormale, comme des requêtes de type Kerberoasting, depuis l'appliance.
MITRE ATT&CK
Cartographie analytique, aucune cartographie officielle publiée à ce jour.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Accès initial | Exploitation d'application exposée | T1190 | Contournement d'authentification welcome.cgi sur un équipement VPN accessible depuis Internet |
| Exécution | Interpréteur de commandes et de scripts | T1059 | Commandes et résultats transitent par les requêtes HTTPS de la chaîne, sans canal C2 distinct |
| Élévation de privilèges | Exploitation pour élévation de privilèges | T1068 | Confiance abusive du broker dsinvoked envers les données DSCache menant à root |
| Collecte d'identifiants | Vidage d'identifiants système | T1003 | Extraction des identifiants de domaine stockés sur l'appliance ICS |
| Collecte d'identifiants | Vol ou falsification de tickets Kerberos | T1558.004 | Outil Kerberos déployé pour des attaques Kerberoast et tests d'identifiants |
| Découverte | Découverte de systèmes distants | T1018 | Reconnaissance DNS et locale, inspection des journaux d'authentification pour identifier des utilisateurs valides |
Remédiation : checklist opérationnelle
- Appliquer le correctif Ivanti publié le 29 octobre 2026 conformément à l'avis Security Advisory Ivanti Connect Secure CVE-2026-104935. Le correctif couvre CVE-2026-111357.
- Respecter l'échéance CISA KEV du 2 novembre 2026 et appliquer la directive BOD 26-04 en évaluant l'exposition Internet de chaque appareil.
- Si le correctif ne peut pas être appliqué avant l'échéance, suivre les atténuations de l'éditeur ou interrompre l'usage du produit conformément à BOD 26-04.
- Pour tout appareil présentant des signes de compromission, effectuer un triage forensique conformément aux exigences CISA avant toute remédiation destructive; conserver les images mémoire et disque.
- Isoler les appareils compromis ou suspects du réseau, en particulier pour bloquer les tentatives de mouvement latéral.
- Réinitialiser les secrets exposés: comptes de service Active Directory, mots de passe LAPS, clés de récupération BitLocker et identifiants LDAP stockés sur l'appliance.
- Inspecter Active Directory pour détecter les requêtes Kerberoasting, le password spraying et les énumérations d'utilisateurs récentes.
- Renforcer la journalisation de l'appliance et préserver les journaux de débogage Ivanti et les journaux d'audit Linux pour la détection et la réponse.